
CRYPTAGION va au code ; le code ne va pas à CRYPTAGION. Analysez dans les zones restreintes, faites sortir un lot de preuves signé, analysez et remédiez au niveau central.
Conçu pour l’énergie, la défense, l’industrie, la finance et les infrastructures critiques, là où les systèmes les plus sensibles sont derrière des frontières qu’un scanner externe ne franchit pas.
Vos serveurs, votre réseau, votre contrôle. Tableau de bord, API et workers tournent là où vous les déployez.
Les exécutions totalement hors ligne sont supportées. La synthèse exécutive bascule sur un mode hors ligne déterministe, sans appel externe.
Pour les zones que l’instance centrale ne peut pas joindre, la CLI analyse dans la zone et produit un lot signé qu’un administrateur fait sortir.
Le même moteur s’exécute comme gate de pipeline et produit SARIF et CBOM à chaque merge.
$ cryptagion scan code --path ./platform --languages java,go
$ cryptagion risk score --top 15
$ cryptagion export cbom --output cbom.json
$ cryptagion roadmap generate -r dora,nis2,cra
$ cryptagion report pdf -o report.pdf
Le code source reste où il est. L’inventaire cryptographique en sort.
Pour les réseaux que l’instance centrale ne peut pas joindre — OT, enclaves de paiement, sites air-gapped — la même CLI analyse dans la zone et produit un paquet signé qu’un administrateur fait traverser. Rien ne revient dans la zone.
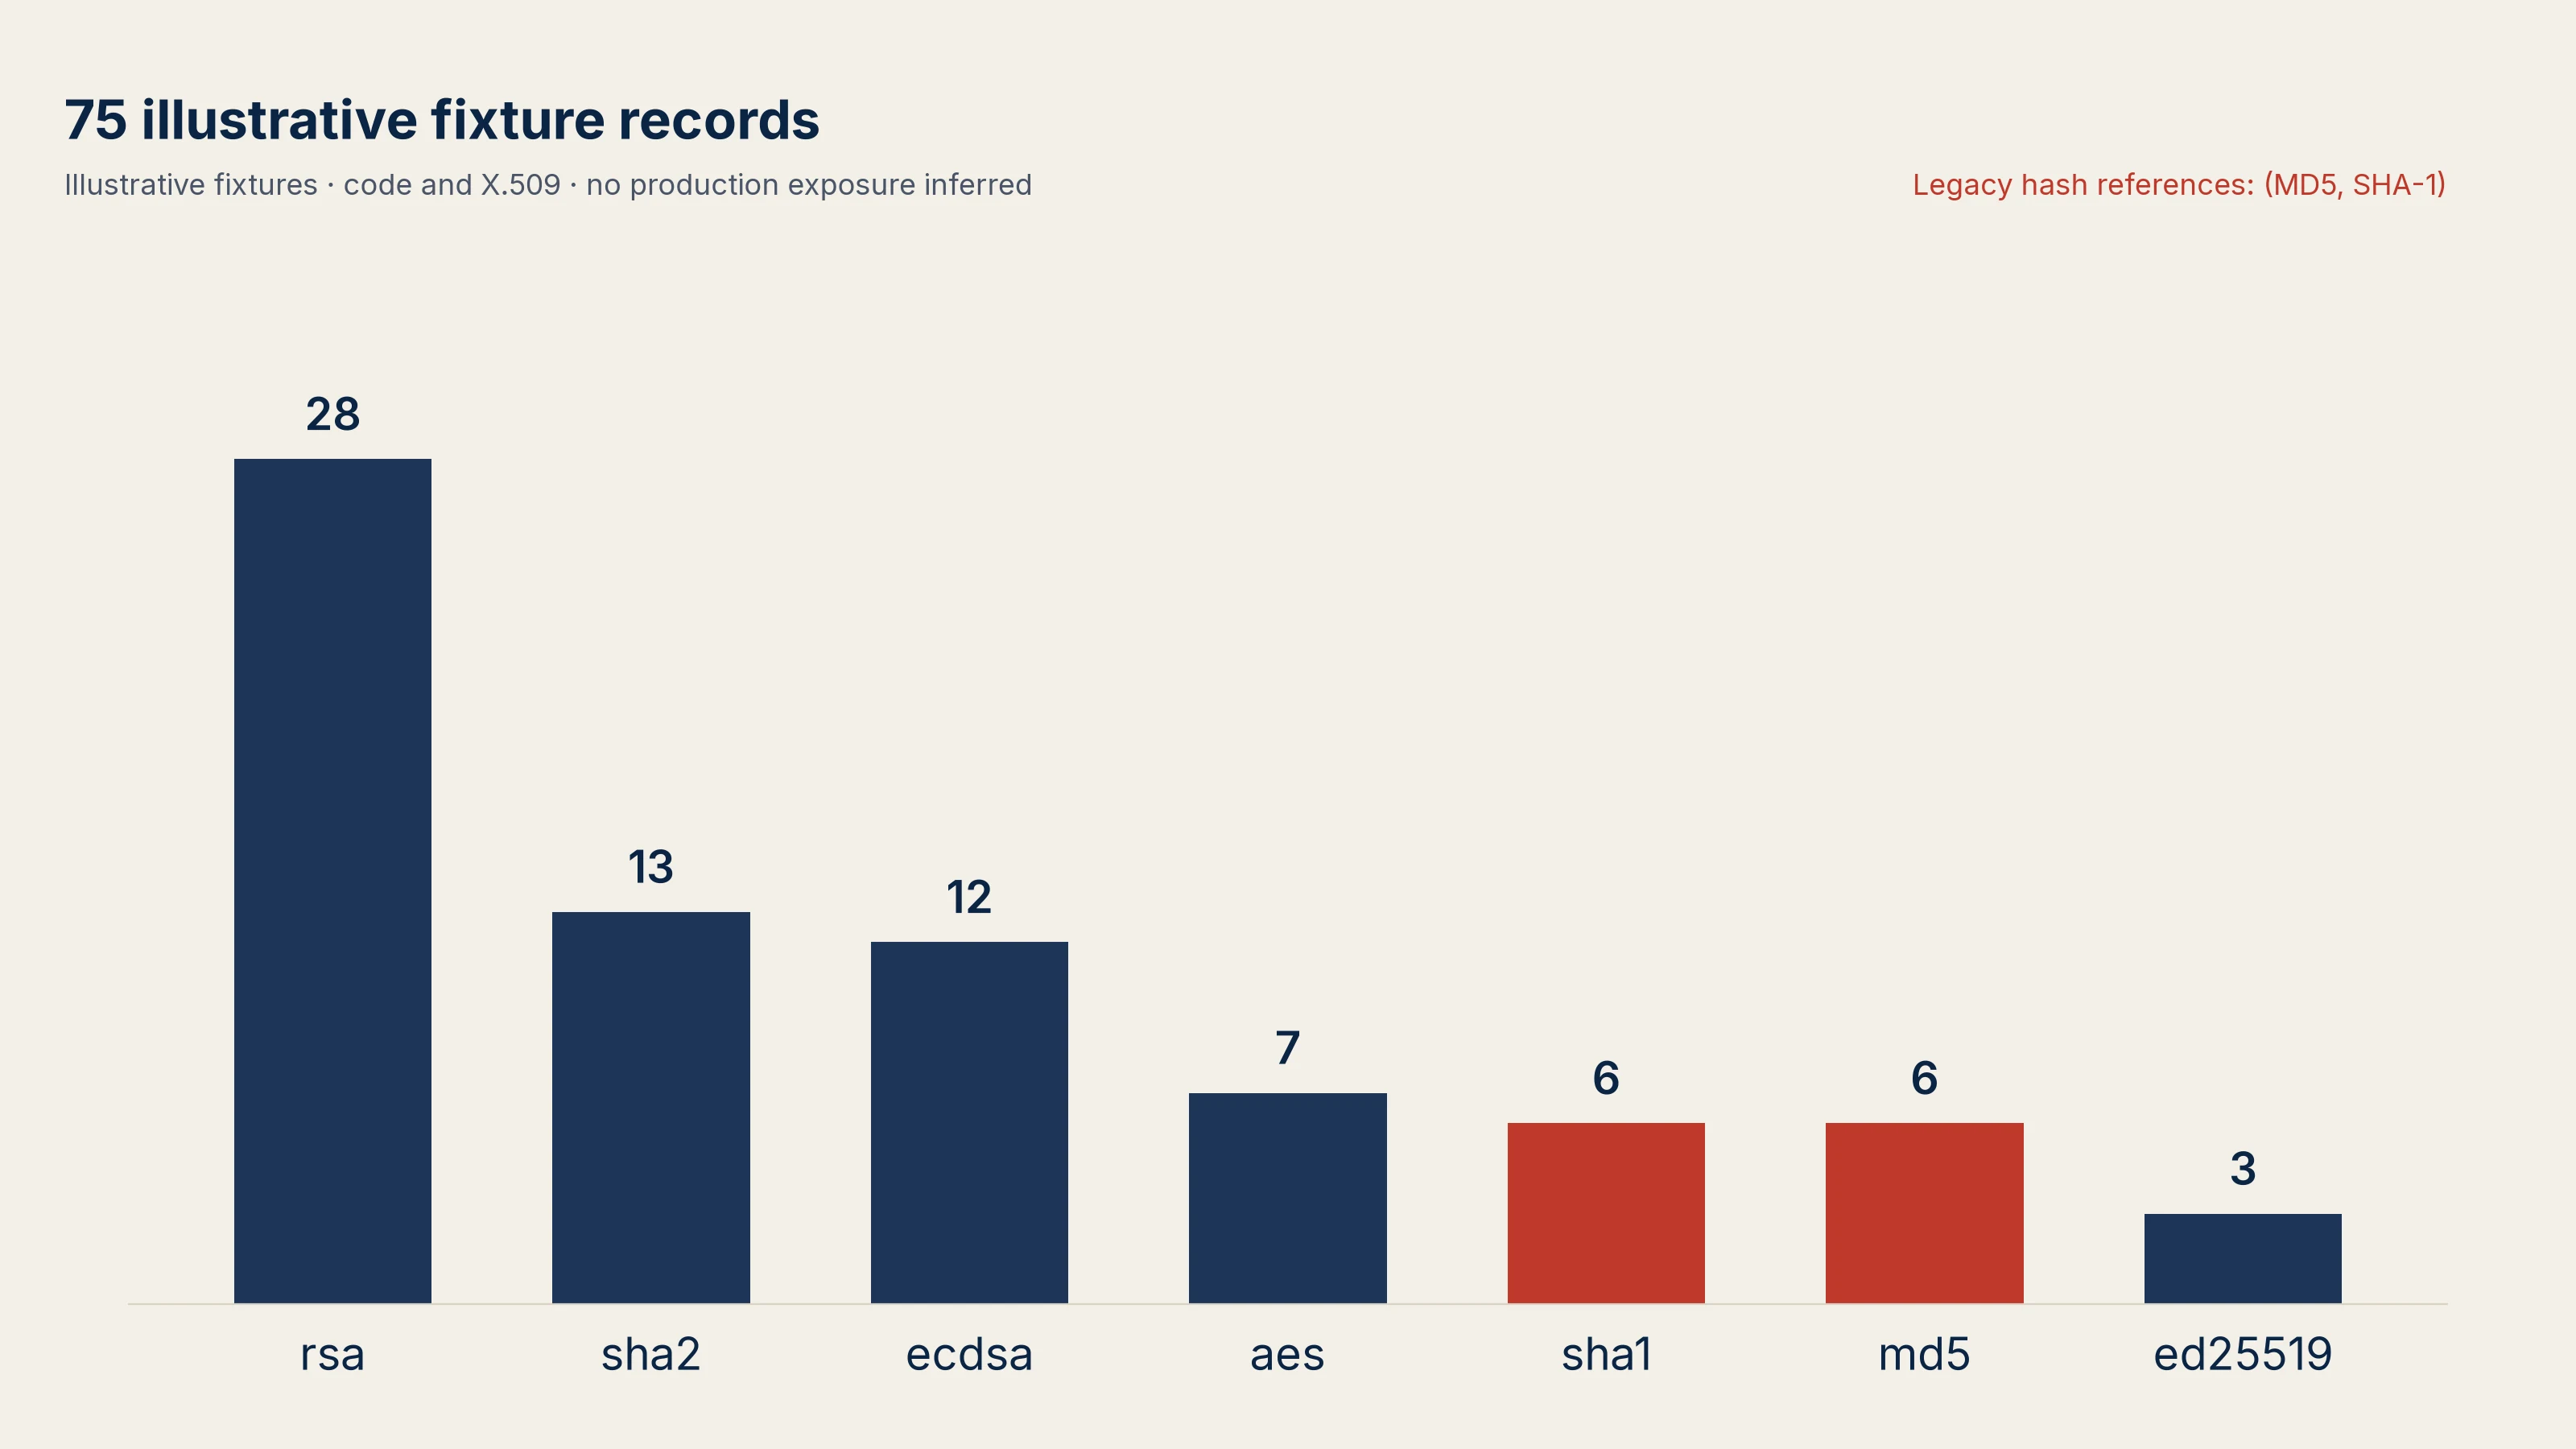
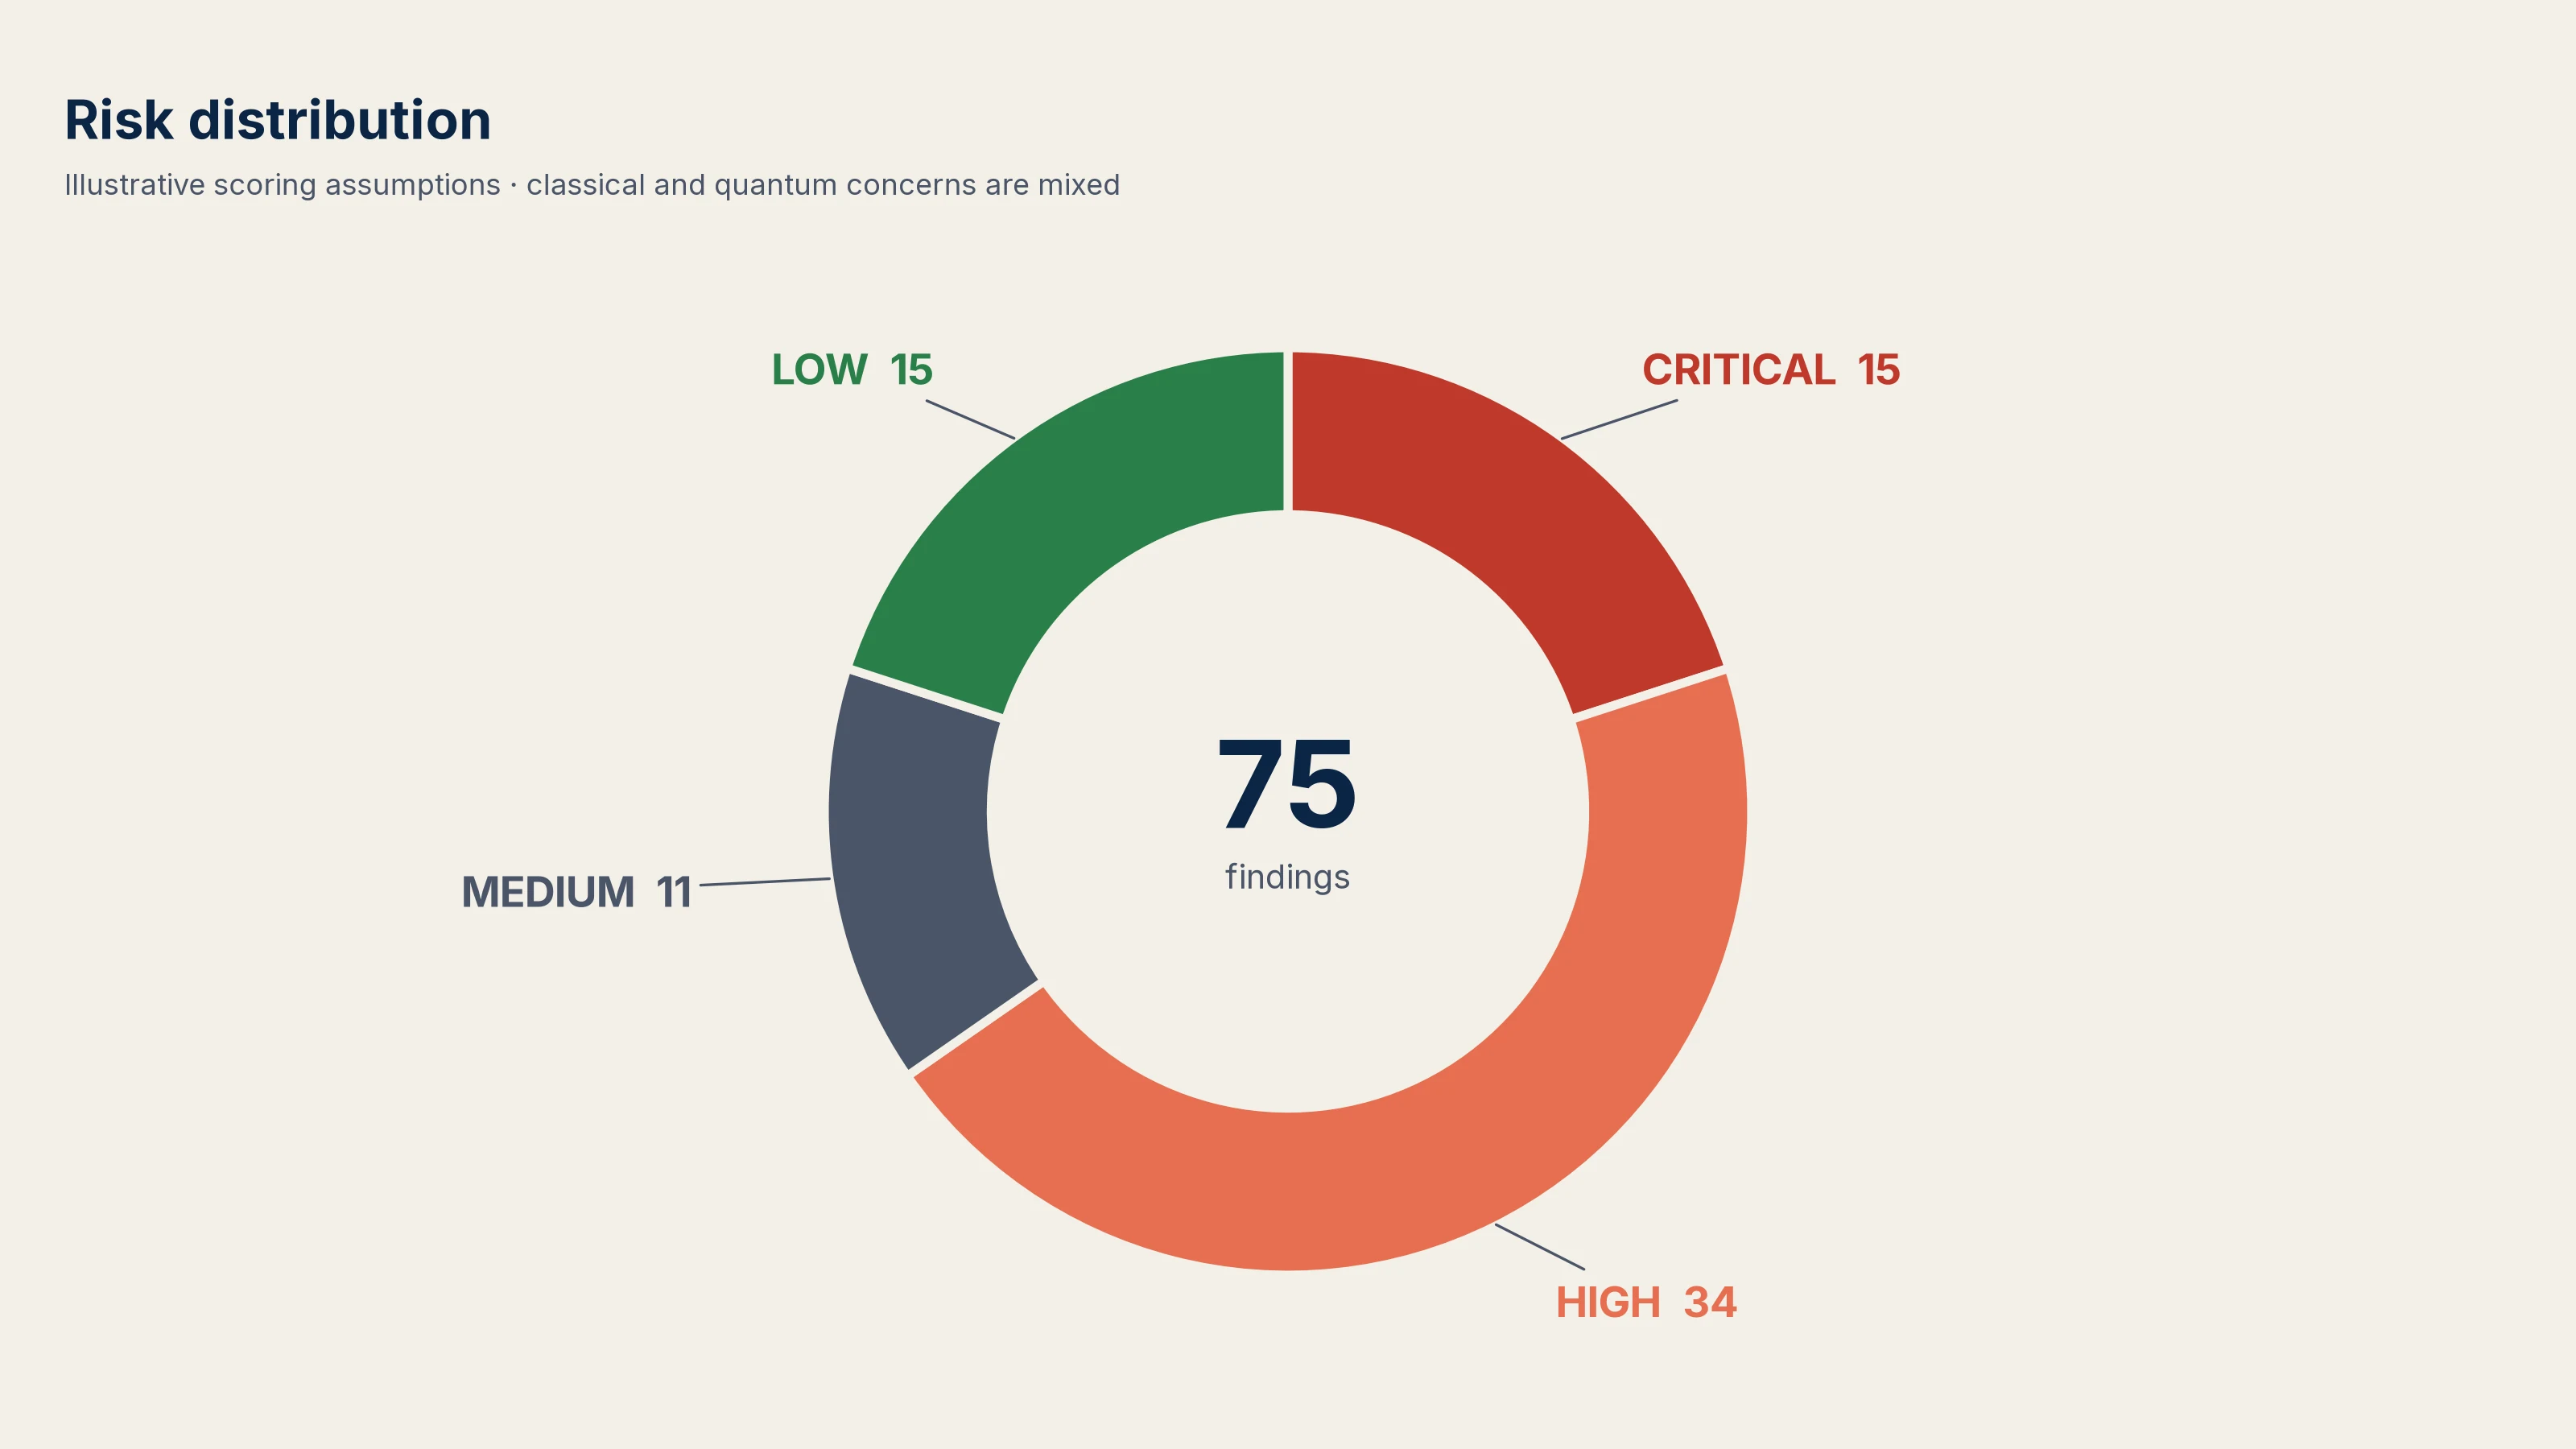
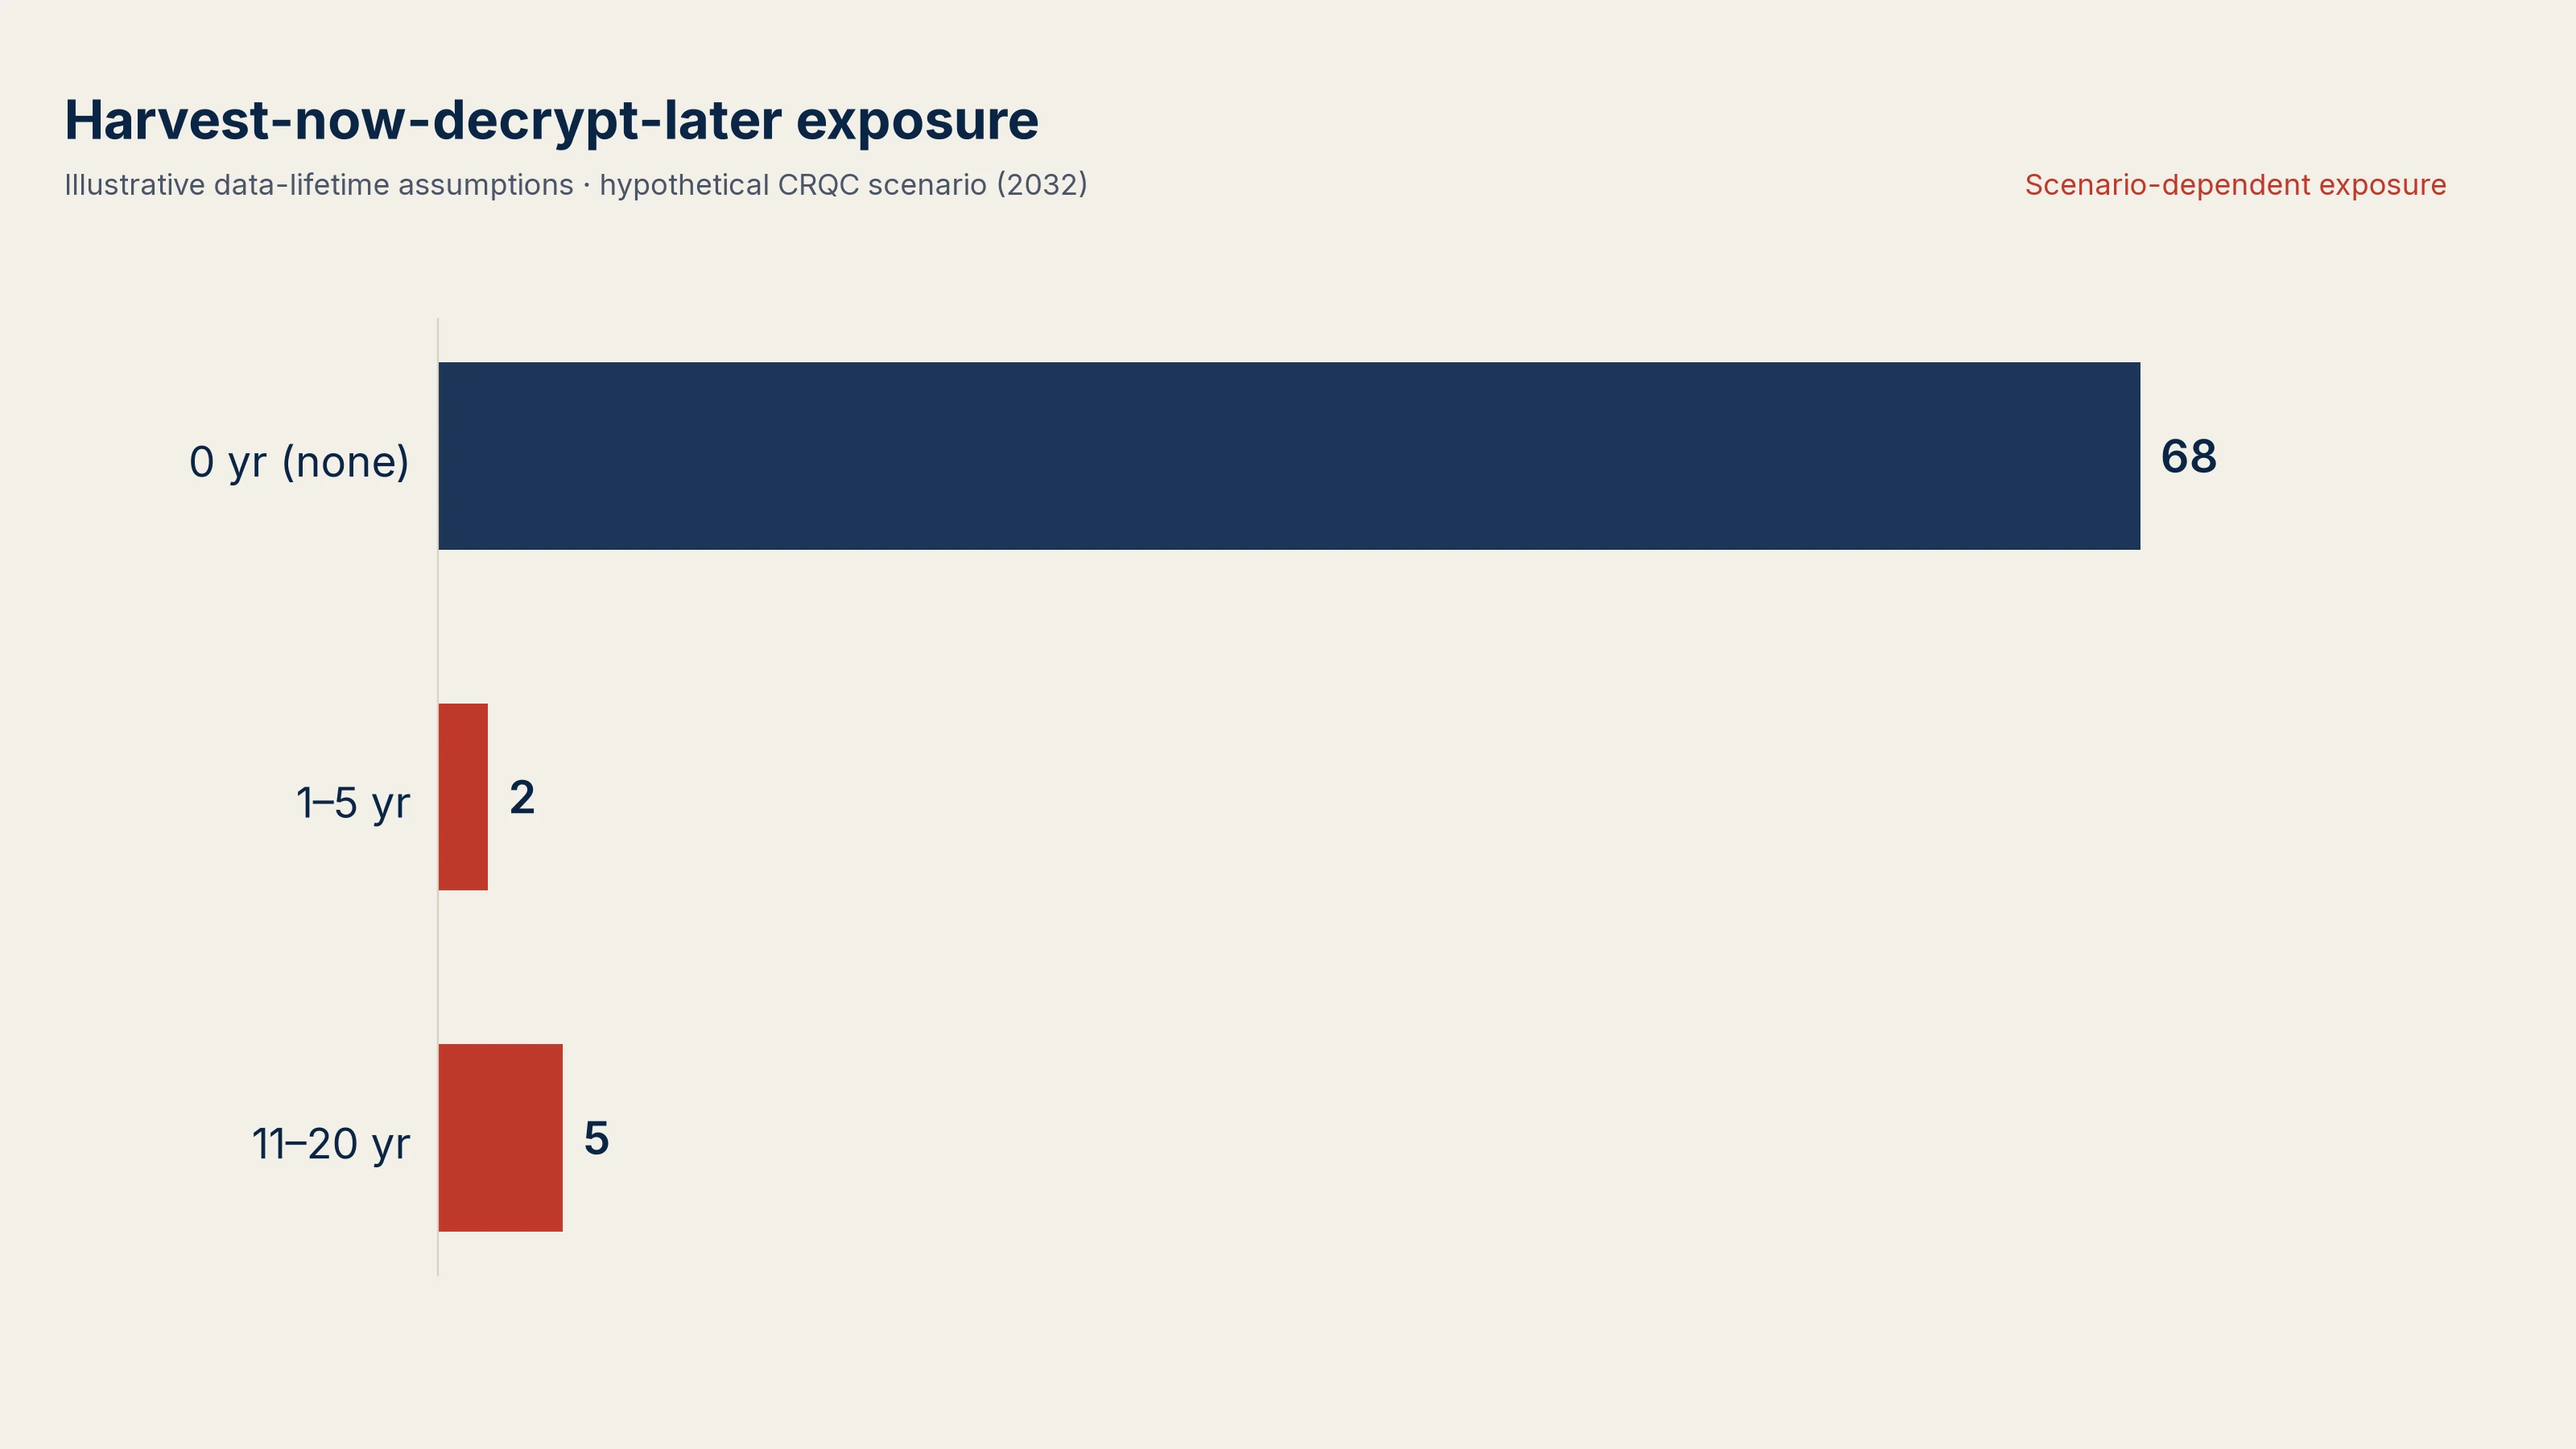
Un rejeu illustratif sur des fixtures multi-langages — 75 actifs cryptographiques avec des hypothèses de scoring, sans mesure du risque en production. Cliquez sur Run pour la dérouler ; pour la voir en direct sur un dépôt public proche de votre stack, le premier appel est gratuit.
Envie de la voir en direct sur un dépôt public proche de votre stack ? Le premier appel est gratuit. Demander une démo de 30 minutes →
Vous inventoriez vos actifs cryptographiques les plus sensibles. Vous devez savoir exactement qui exécute l'outil, où il s'exécute, et ce qui se passe si nous disparaissons. Voici les réponses que vos achats demanderont — avant même de demander.
La découverte s'exécute dans votre environnement. Analyse statique, parsing de certificats et handshakes TLS tournent localement ; seuls les findings sont agrégés. Le narratif exécutif est policy-generated ; l'assistance LLM optionnelle utilise un backend souverain UE que vous pouvez remplacer, ou tourne en mode hors-ligne déterministe sans aucun appel externe. Les exécutions air-gapped sont supportées.
Chaque livrable est un standard ouvert : un CBOM CycloneDX 1.6 que vos outils GRC ingèrent déjà, et un PDF que votre comité lit sans notre plateforme. Si vous cessez de travailler avec nous, votre inventaire, votre roadmap et votre piste d'audit restent pleinement exploitables.
Séquestre de code source (escrow) disponible sur les engagements Platform, avec droit d'audit documenté et clause de réversibilité. Le fallback hors-ligne fait qu'une exécution ne dépend jamais de notre disponibilité. Vous achetez un livrable et une méthode — pas une dépendance.
CRYPTAGION est construit par une practice d'ingénierie sécurité — des spécialistes cybersécurité, data & IA avec 10 ans dans la banque, le luxe et l'industrie, où le risque cryptographique et la pression réglementaire sont opérationnels, pas théoriques. Les personnes qui cadrent votre mission sont celles qui exécutent l'outil sur votre code.
Nous l’exécutons sur un dépôt public — l’un des vôtres, ou une bibliothèque dont dépend votre stack. Aucun accès à votre code interne, et vous repartez avec un vrai CBOM.
Réponse sous un jour ouvré. · contact@cryptagion.io