
Un inventaire dit ce qui existe. La gestion de l’exposition dit quoi corriger d’abord, qui en est responsable, par quoi le remplacer — et prouve, analyse après analyse, que l’exposition baisse.
Trois forces indépendantes ont fait de l’inventaire cryptographique un prérequis de la migration, suivi au niveau du comité de direction.
FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) et FIPS 205 (SLH-DSA) sont parus en août 2024. L'excuse « on attend les standards » a expiré.
DORA, NIS2 et le Cyber Resilience Act européen renforcent le besoin de résilience TIC démontrable, de gouvernance cryptographique et de preuves auditables — exploitables par vos outils GRC existants.
Toute donnée dont la confidentialité doit tenir au-delà des années qui nous séparent de 2032 est déjà dans la fenêtre « harvest-now-decrypt-later », selon un scénario de planification CRQC à 2032. C'est une hypothèse de planification, pas une prédiction.
Une seule boucle, de la première analyse au rapport pour le comité — et chaque analyse suivante.
Des sources planifiées ou à la demande gardent l’inventaire à jour.
Chaque actif reçoit un score de 0 à 100 selon l’algorithme, la taille de clé, la durée de vie des données et l’exposition HNDL, relié au fichier et à la ligne.
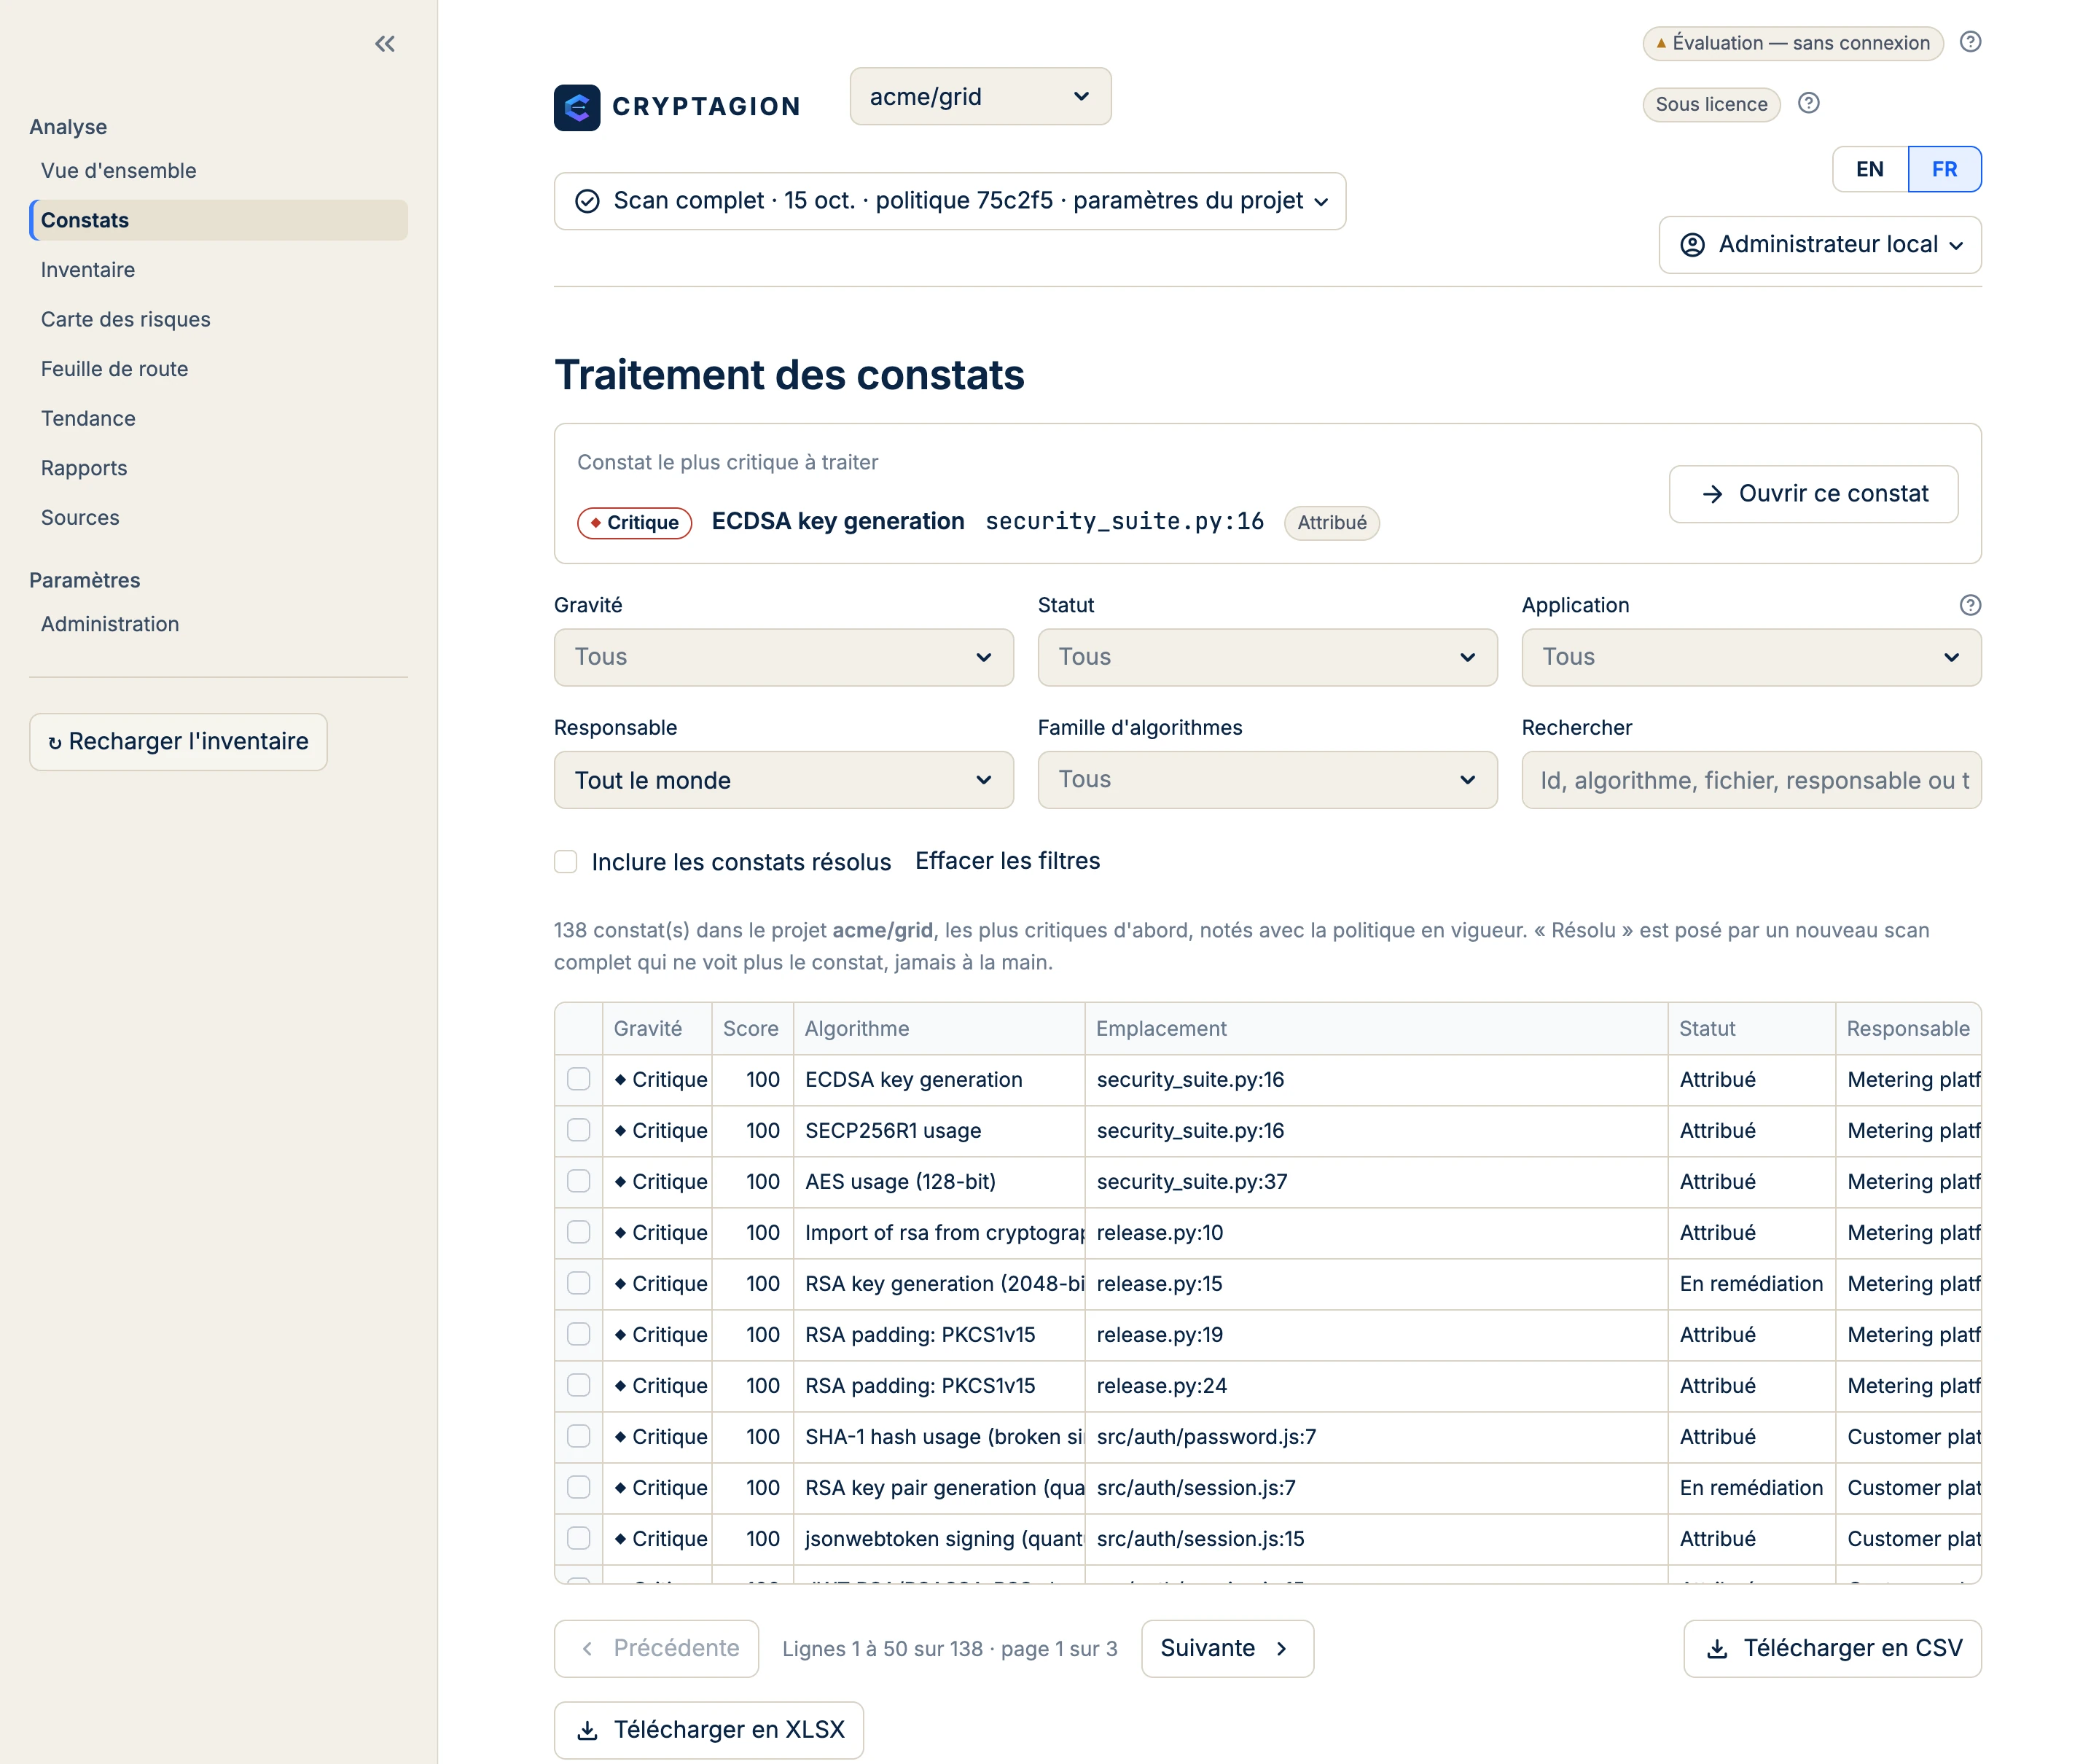
Chaque constat a un responsable, un algorithme de remplacement et une place dans une vague de migration.
L’analyse complète suivante clôt ce qui a été corrigé et rouvre ce qui revient. Personne ne résout un constat à la main.
Une photographie après chaque analyse montre si l’exposition baisse.
La découverte ne sert que si quelqu’un est responsable de la correction.
CRYPTAGION distingue la dette cryptographique actuelle, les candidats à la migration post-quantique, et la cryptographie qu'il suffit de conserver et de surveiller. Chaque finding est accompagné de son remplacement recommandé.
MD5 · SHA-1 · RSA-1024 · certificats expirés
Déjà cassé ou hors politique. Aucun ordinateur quantique nécessaire : c'est de la dette cryptographique actuelle, à traiter en premier.
RSA · ECDSA · ECDH · DH · Ed25519
Robuste aujourd'hui, cassable par l'algorithme de Shor. Ordonnancé en vagues de migration vers ML-KEM et ML-DSA selon l'exposition HNDL et la sensibilité des données.
AES-256 · SHA-256+ · SHA-3 · HMAC
Résistant au quantique aux paramètres actuels. À conserver, suivre dans l'inventaire et réévaluer à mesure que les recommandations évoluent.
Une photographie après chaque analyse fait de l’avancement de la migration une preuve pour la direction sécurité.
Parc de démonstration ACME Grid, du 6 juillet au 15 octobre 2026, trois sprints de remédiation simulés. Données fictives, pas un résultat client. Voir l’écran Tendance →
Les sources alimentent un inventaire mis à jour en continu ; les constats sont attribués, corrigés puis vérifiés par l’analyse suivante ; les résultats rejoignent les outils de vos équipes.
Découvrir, prioriser, planifier : le vrai tableau de bord 1.6.0 sur ACME Grid, un parc de démonstration fictif.
Nous l’exécutons sur un dépôt public — l’un des vôtres, ou une bibliothèque dont dépend votre stack. Aucun accès à votre code interne, et vous repartez avec un vrai CBOM.
Réponse sous un jour ouvré. · contact@cryptagion.io