
La plupart des organisations ne savent pas où se trouve leur cryptographie. Les sources CRYPTAGION ré-analysent code, Git, certificats, TLS, keystores et KMS cloud selon un calendrier, résolvent ce qui a été corrigé et repèrent ce qui a été introduit.
Votre inventaire cryptographique ne devrait pas être un tableur vieux de six mois.
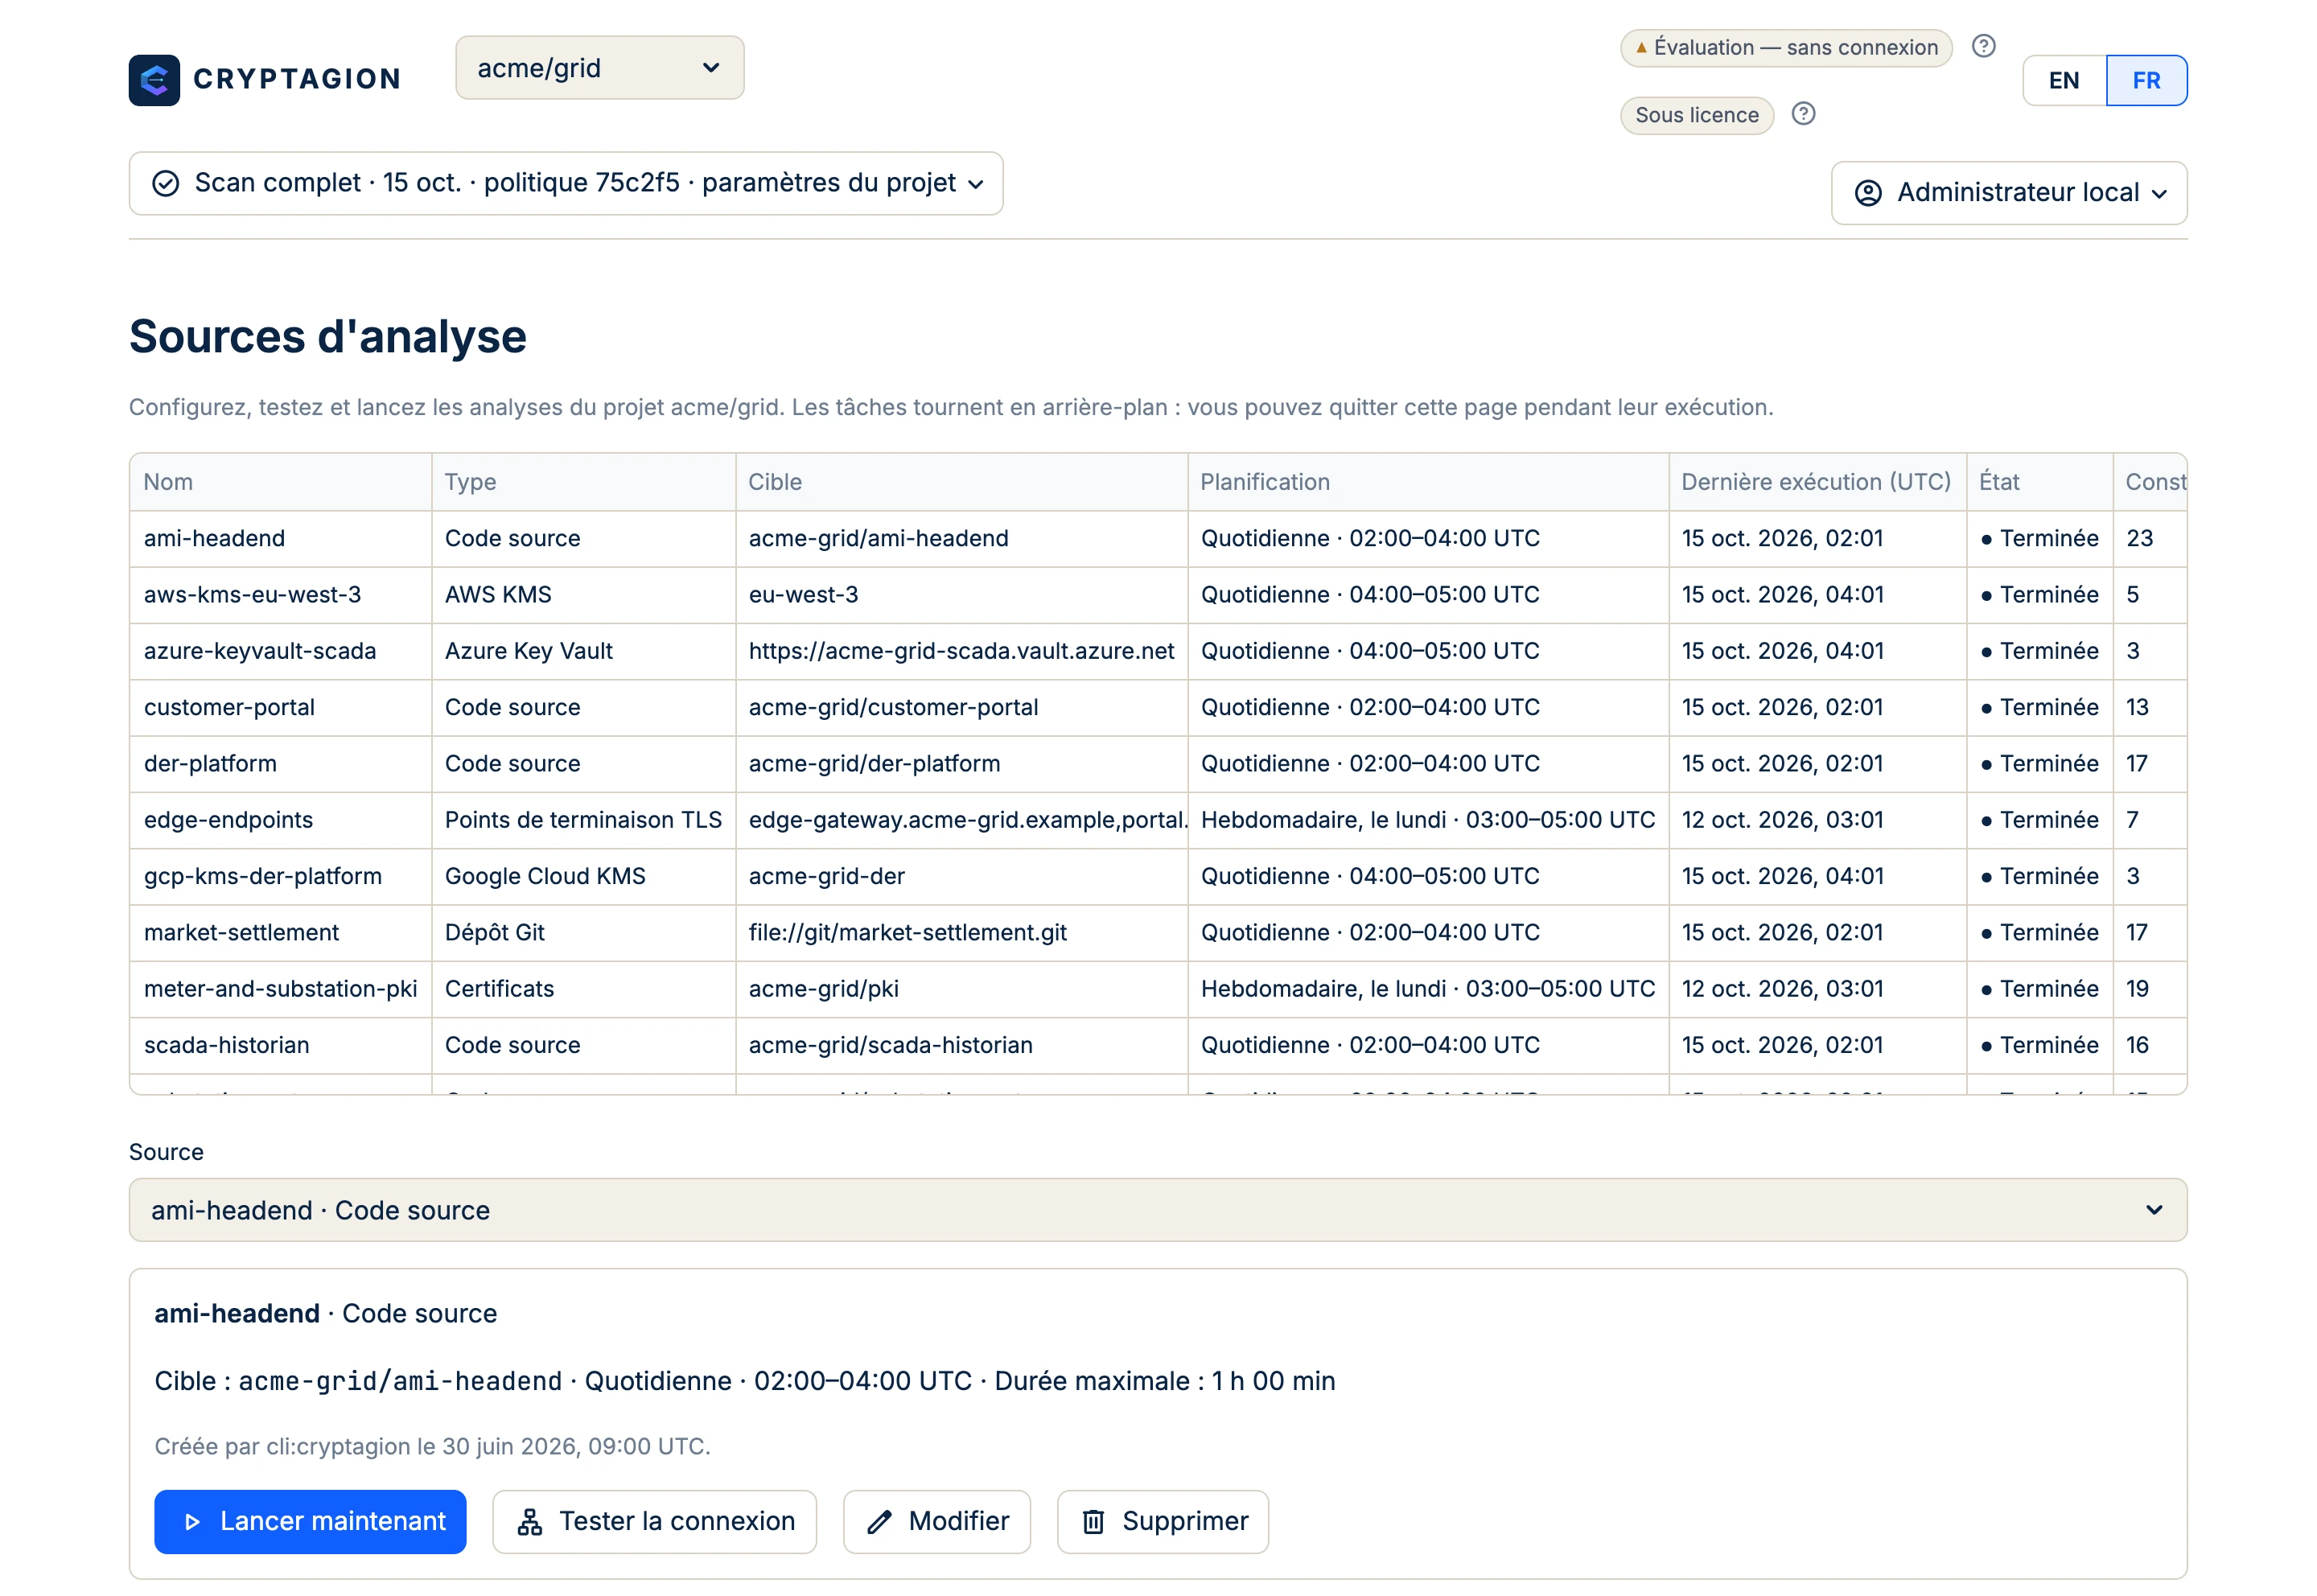
Une définition par dépôt, dossier, magasin, liste d’endpoints ou coffre de clés, avec sa planification et sa durée maximale.
Quotidiennes, hebdomadaires, mensuelles ou « Lancer maintenant ». Des workers exécutent les tâches en arrière-plan ; chaque exécution garde son journal et ses constats.
Actifs et constats dédupliqués, résolus ou rouverts par l’analyse suivante, prêts pour le CBOM.
Git, TLS, certificats, keystores et KMS AWS, Azure ou GCP, analysés chaque jour, semaine ou mois, ou à la demande, par des workers en arrière-plan.
Version 1.6.0 sur un parc de démonstration fictif. À propos des données.
Ce que fait CRYPTAGION 1.6 aujourd’hui, et ce qui reste sur la feuille de route. Platform signale les capacités incluses dans l’offre Platform.
| Capacité | Statut | Comment |
|---|---|---|
| Code source | ||
| Python | Disponible | Analyse statique fondée sur l’AST |
| JavaScript / TypeScript | Disponible | Règles d’analyse statique |
| Java | Disponible | Analyse du code JCA et BouncyCastle |
| Go | Disponible | Analyse du code source |
| C / C++ | Disponible | Analyse du code source |
| C# / .NET | Disponible | Analyse du code source, y compris les blocs propres au .NET Framework |
| Dépôts Git | Disponible | Clonés sur une branche ou un tag, HTTPS par défaut |
| Certificats, clés et endpoints | ||
| Certificats X.509 | Disponible | PEM, DER, CRT, CER, avec validité et hash de signature |
| Keystores PKCS#12 | Disponible | Certificats et clés publiques, ouverts dans un processus isolé |
| Keystores JKS / JCEKS | Disponible | Certificats et clés publiques |
| Endpoints TLS | Disponible | Inspection du handshake en direct, échange de clés compris |
| AWS KMS | DisponiblePlatform | Inventaire des clés via l’API du fournisseur |
| Azure Key Vault | DisponiblePlatform | Inventaire des clés via l’API du fournisseur |
| GCP KMS | DisponiblePlatform | Inventaire des clés via l’API du fournisseur |
| Inventaire et suivi | ||
| Découverte planifiée | Disponible | Quotidienne, hebdomadaire, mensuelle ou à la demande, workers en arrière-plan |
| Import CycloneDX | Disponible | Fusionner un CBOM produit par un autre outil |
| Import CSV | Disponible | Fusionner un inventaire existant |
| Paquets signés d’exécution distante | Disponible | Résultats signés Ed25519 depuis les zones isolées |
| Scoring du risque quantique | Disponible | Par actif, tenant compte du HNDL, politique de sensibilité par système |
| Suivi des constats | Disponible | Responsables, remédiation, acceptation du risque, résolution et réouverture automatiques |
| Tendance / historique de posture | DisponiblePlatform | Photographies, écarts, actifs ajoutés et retirés |
| Sorties et intégrations | ||
| CBOM CycloneDX 1.6 | Disponible | Export validé contre le schéma |
| Rapport RSSI PDF et HTML | Disponible | Prêt pour le comité et l’audit |
| SARIF | Disponible | GitHub code scanning, GitLab SAST |
| Gate CI/CD | DisponiblePlatform | Bloque un build sur de la cryptographie faible ou une régression de posture |
| Intégration SIEM | DisponiblePlatform | Exports Splunk (HEC), Microsoft Sentinel et CEF, plus l’accès API |
| Automatisation & GRC | DisponiblePlatform | API REST, exports SARIF, CBOM et CSV/XLSX |
| Analyse d’images de conteneurs | Feuille de route | Prévu |
| Analyse de binaires | Feuille de route | Prévu |
243 fichiers Python analysés deux fois sur une révision figée de pyca/cryptography. Les résultats normalisés concordent ; le CBOM respecte le schéma officiel CycloneDX 1.6.
1 804 détections brutes : 46 dans la bibliothèque, 1 746 dans les tests et 12 dans les scripts de documentation. Une détection ne prouve pas une vulnérabilité. Rust et les stubs Python sont hors périmètre.
Nous l’exécutons sur un dépôt public — l’un des vôtres, ou une bibliothèque dont dépend votre stack. Aucun accès à votre code interne, et vous repartez avec un vrai CBOM.
Réponse sous un jour ouvré. · contact@cryptagion.io