
CRYPTAGION tient votre inventaire cryptographique à jour à partir de sources planifiées, classe chaque constat selon le risque classique et quantique, lui attribue un responsable et montre si l’exposition baisse réellement.
Captures réelles du tableau de bord CRYPTAGION 1.6.0 sur ACME Grid Operations, un parc de démonstration fictif. Comment les données de démonstration ont été produites.
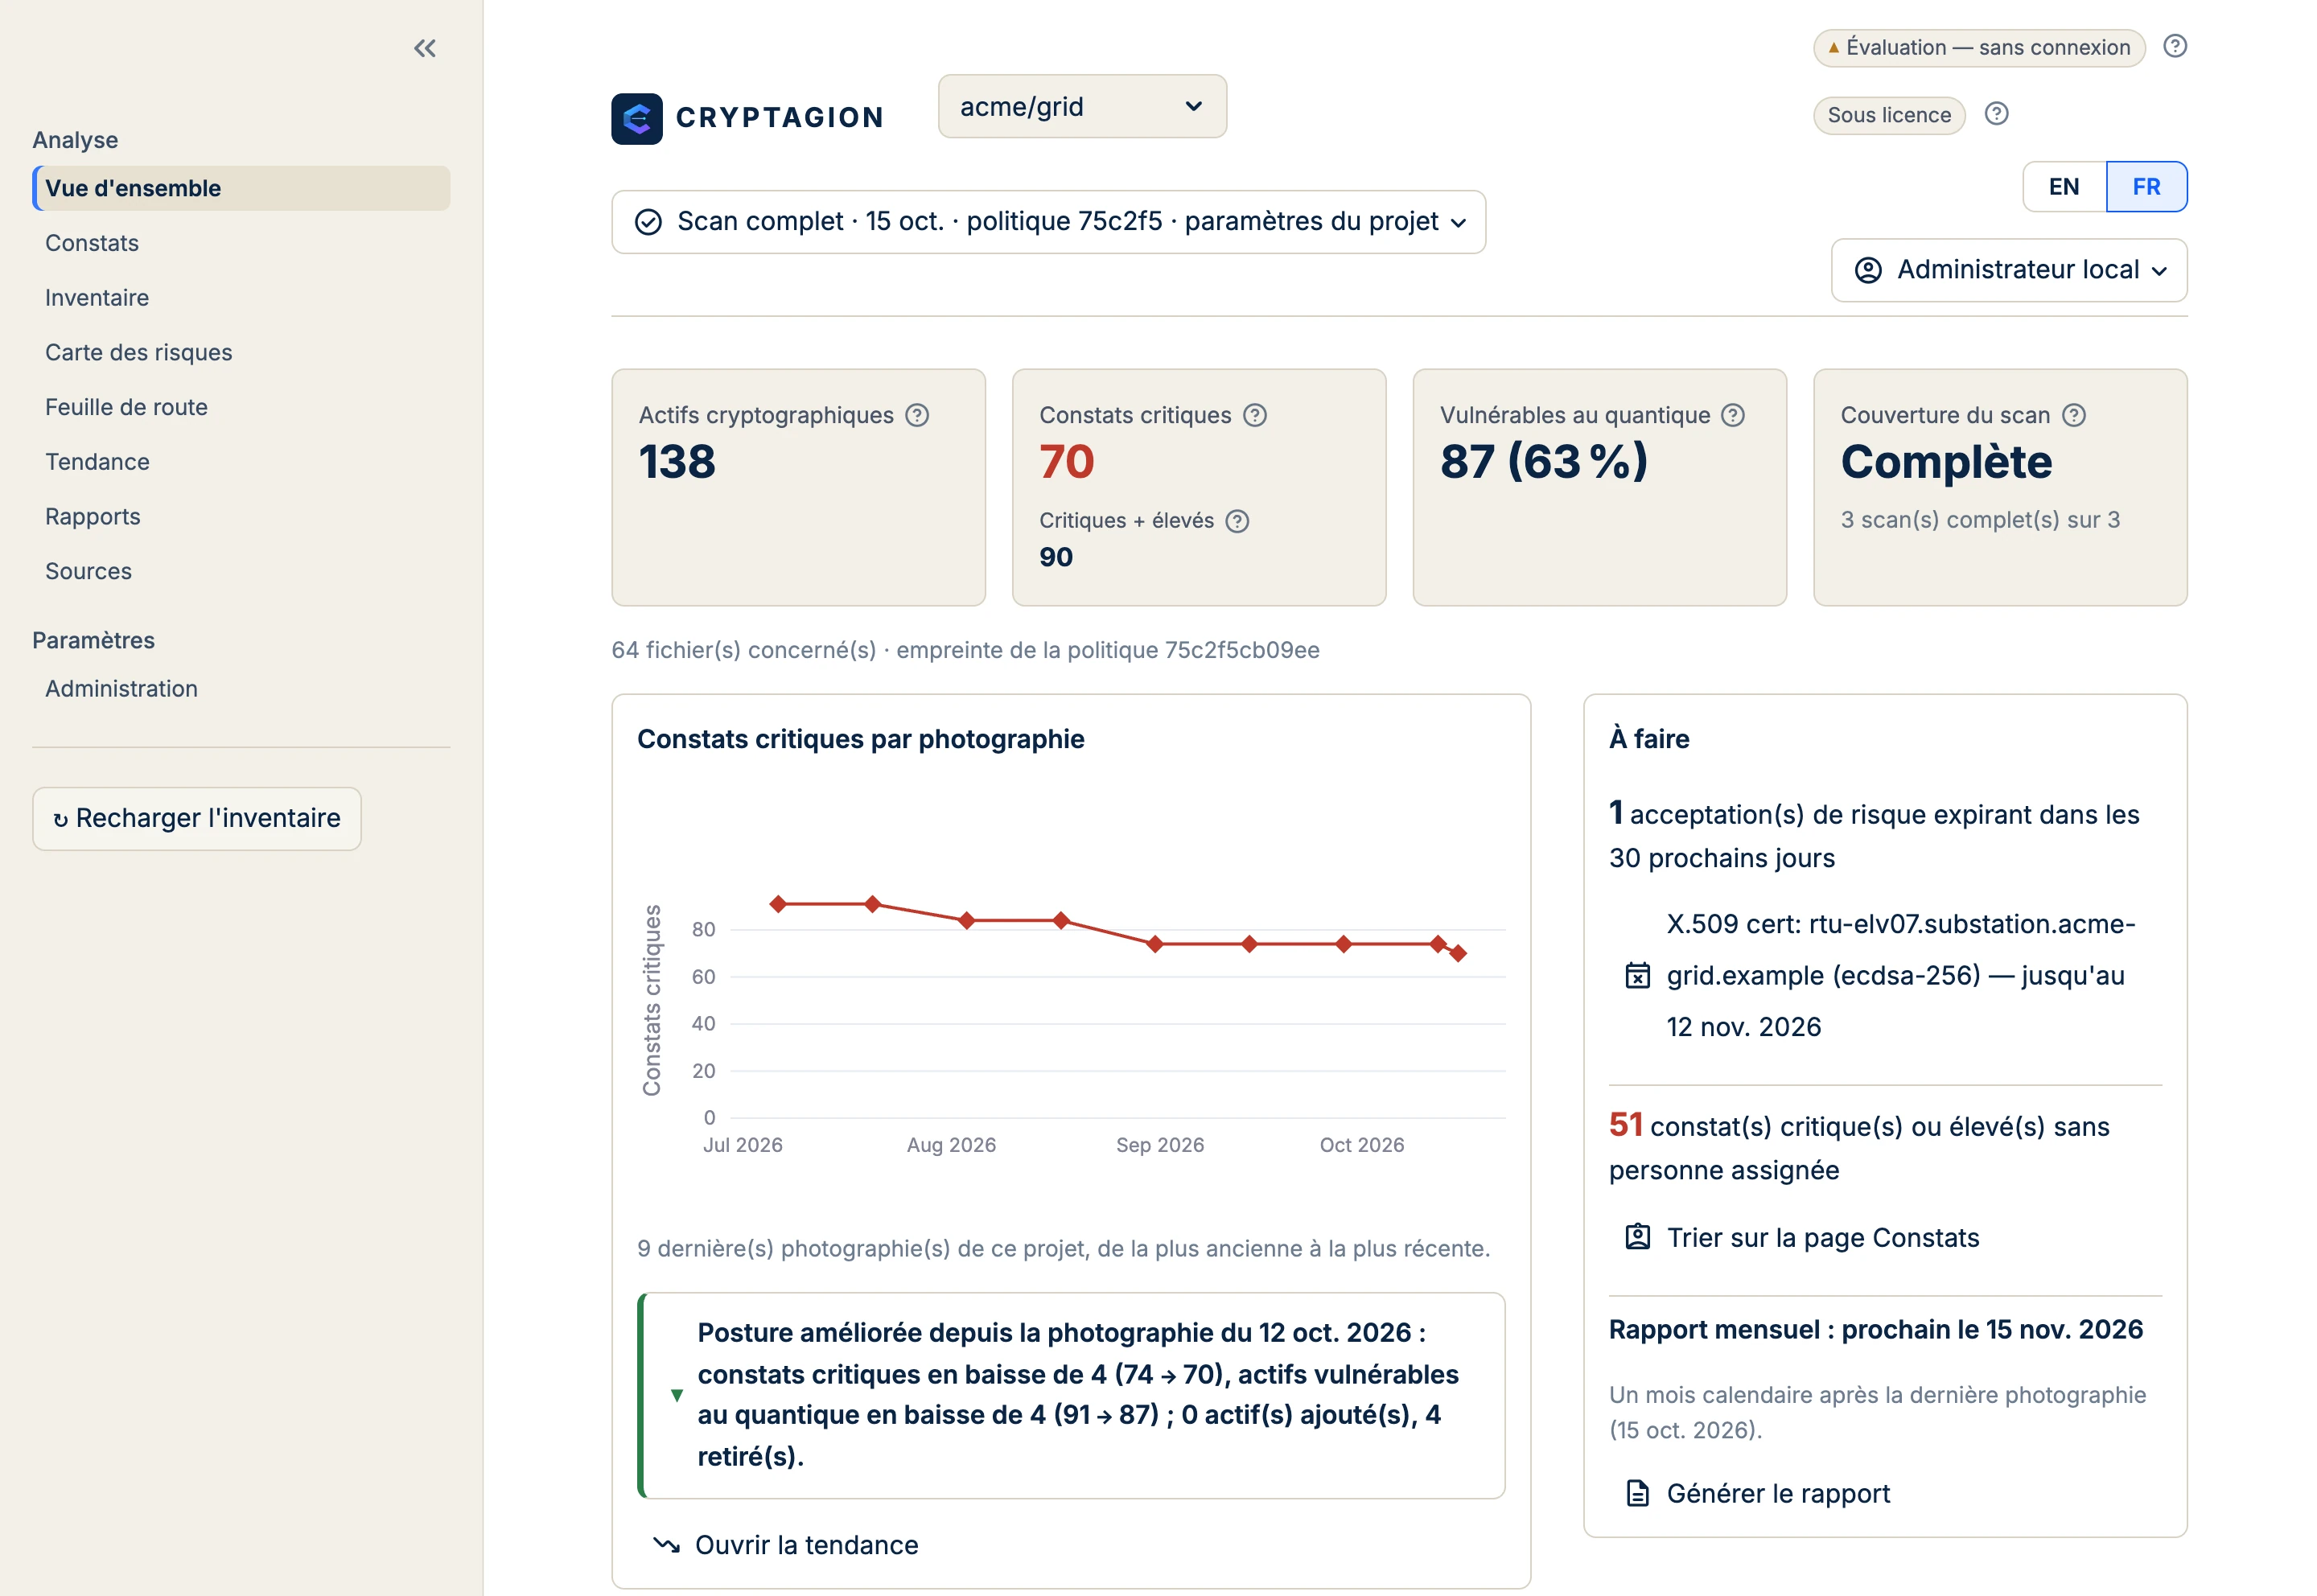
Quelle est mon exposition aujourd’hui ?
Voyez immédiatement votre exposition cryptographique, vos constats critiques, vos actifs vulnérables au quantique et la couverture des analyses.
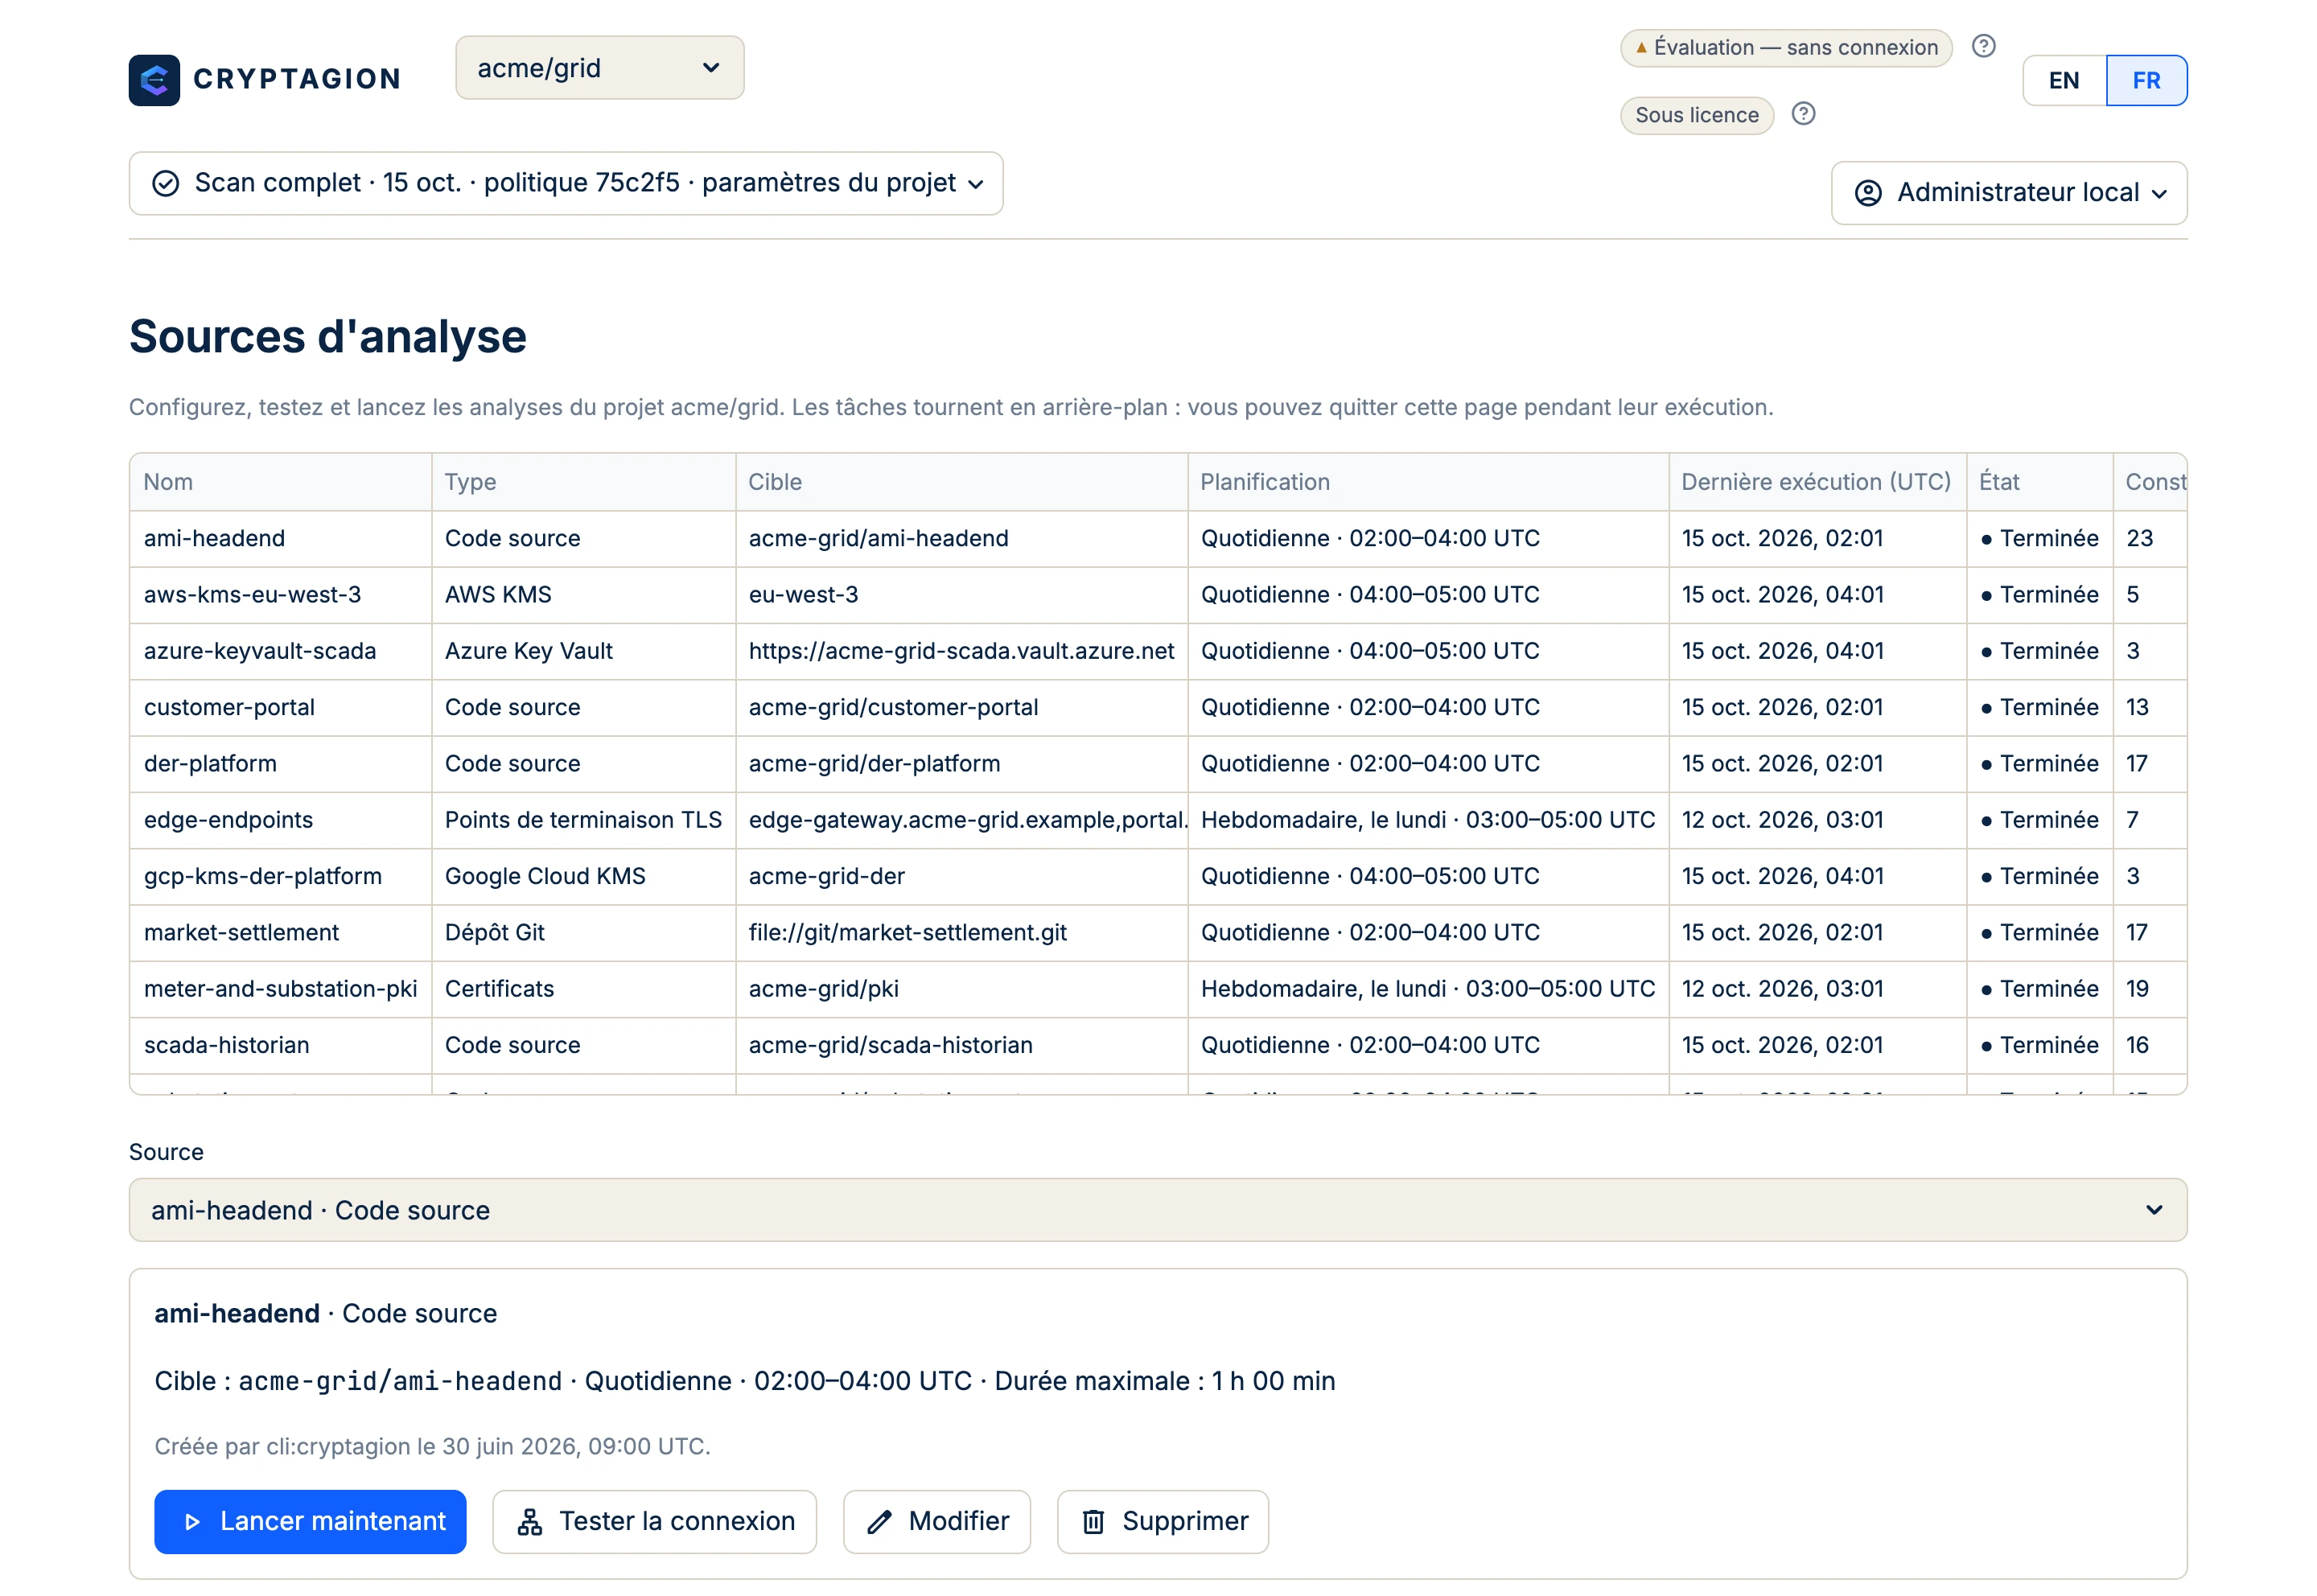
Comment l’inventaire reste-t-il à jour ?
Configurez des sources de découverte permanentes et gardez votre inventaire cryptographique à jour en continu.
Planifiez les analyses des dépôts, certificats, points TLS et KMS cloud sans reconstruire votre démarche à chaque évaluation.
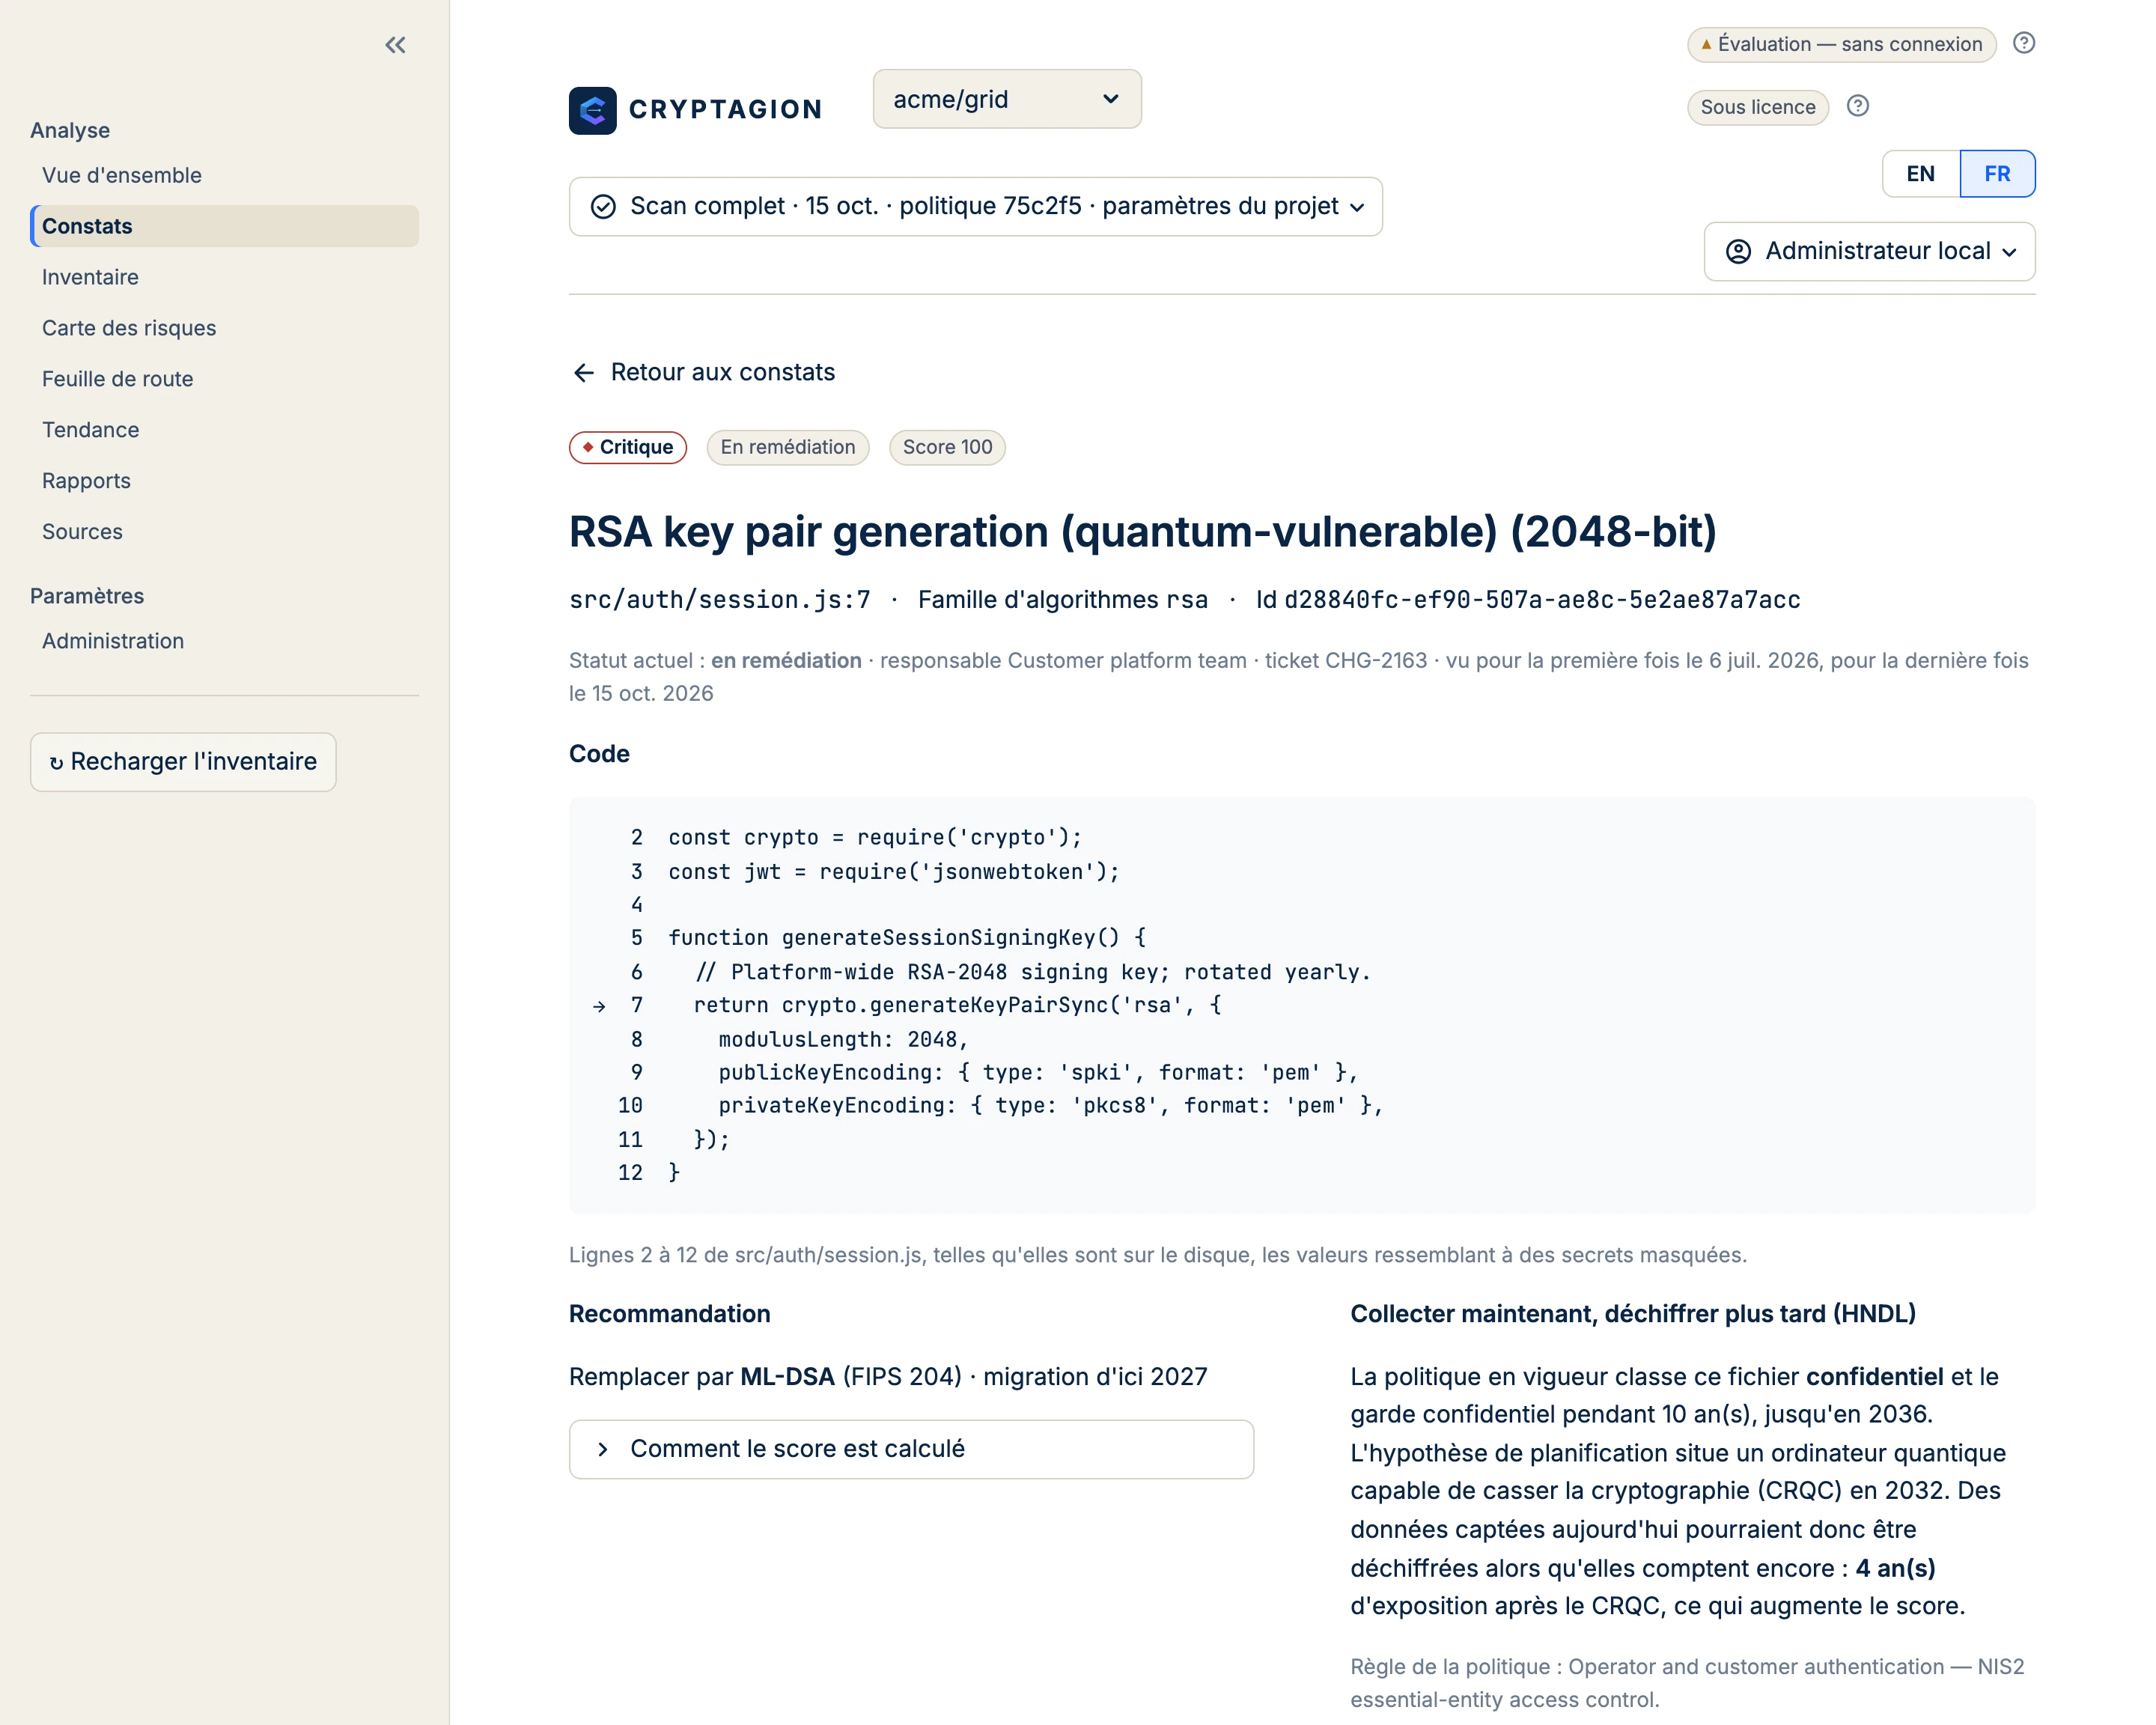
Par où commencer ?
Chaque constat reçoit un score de 0 à 100 selon l’algorithme, la taille de clé, la durée de vie des données et l’exposition HNDL, avec la politique de sensibilité définie par système.
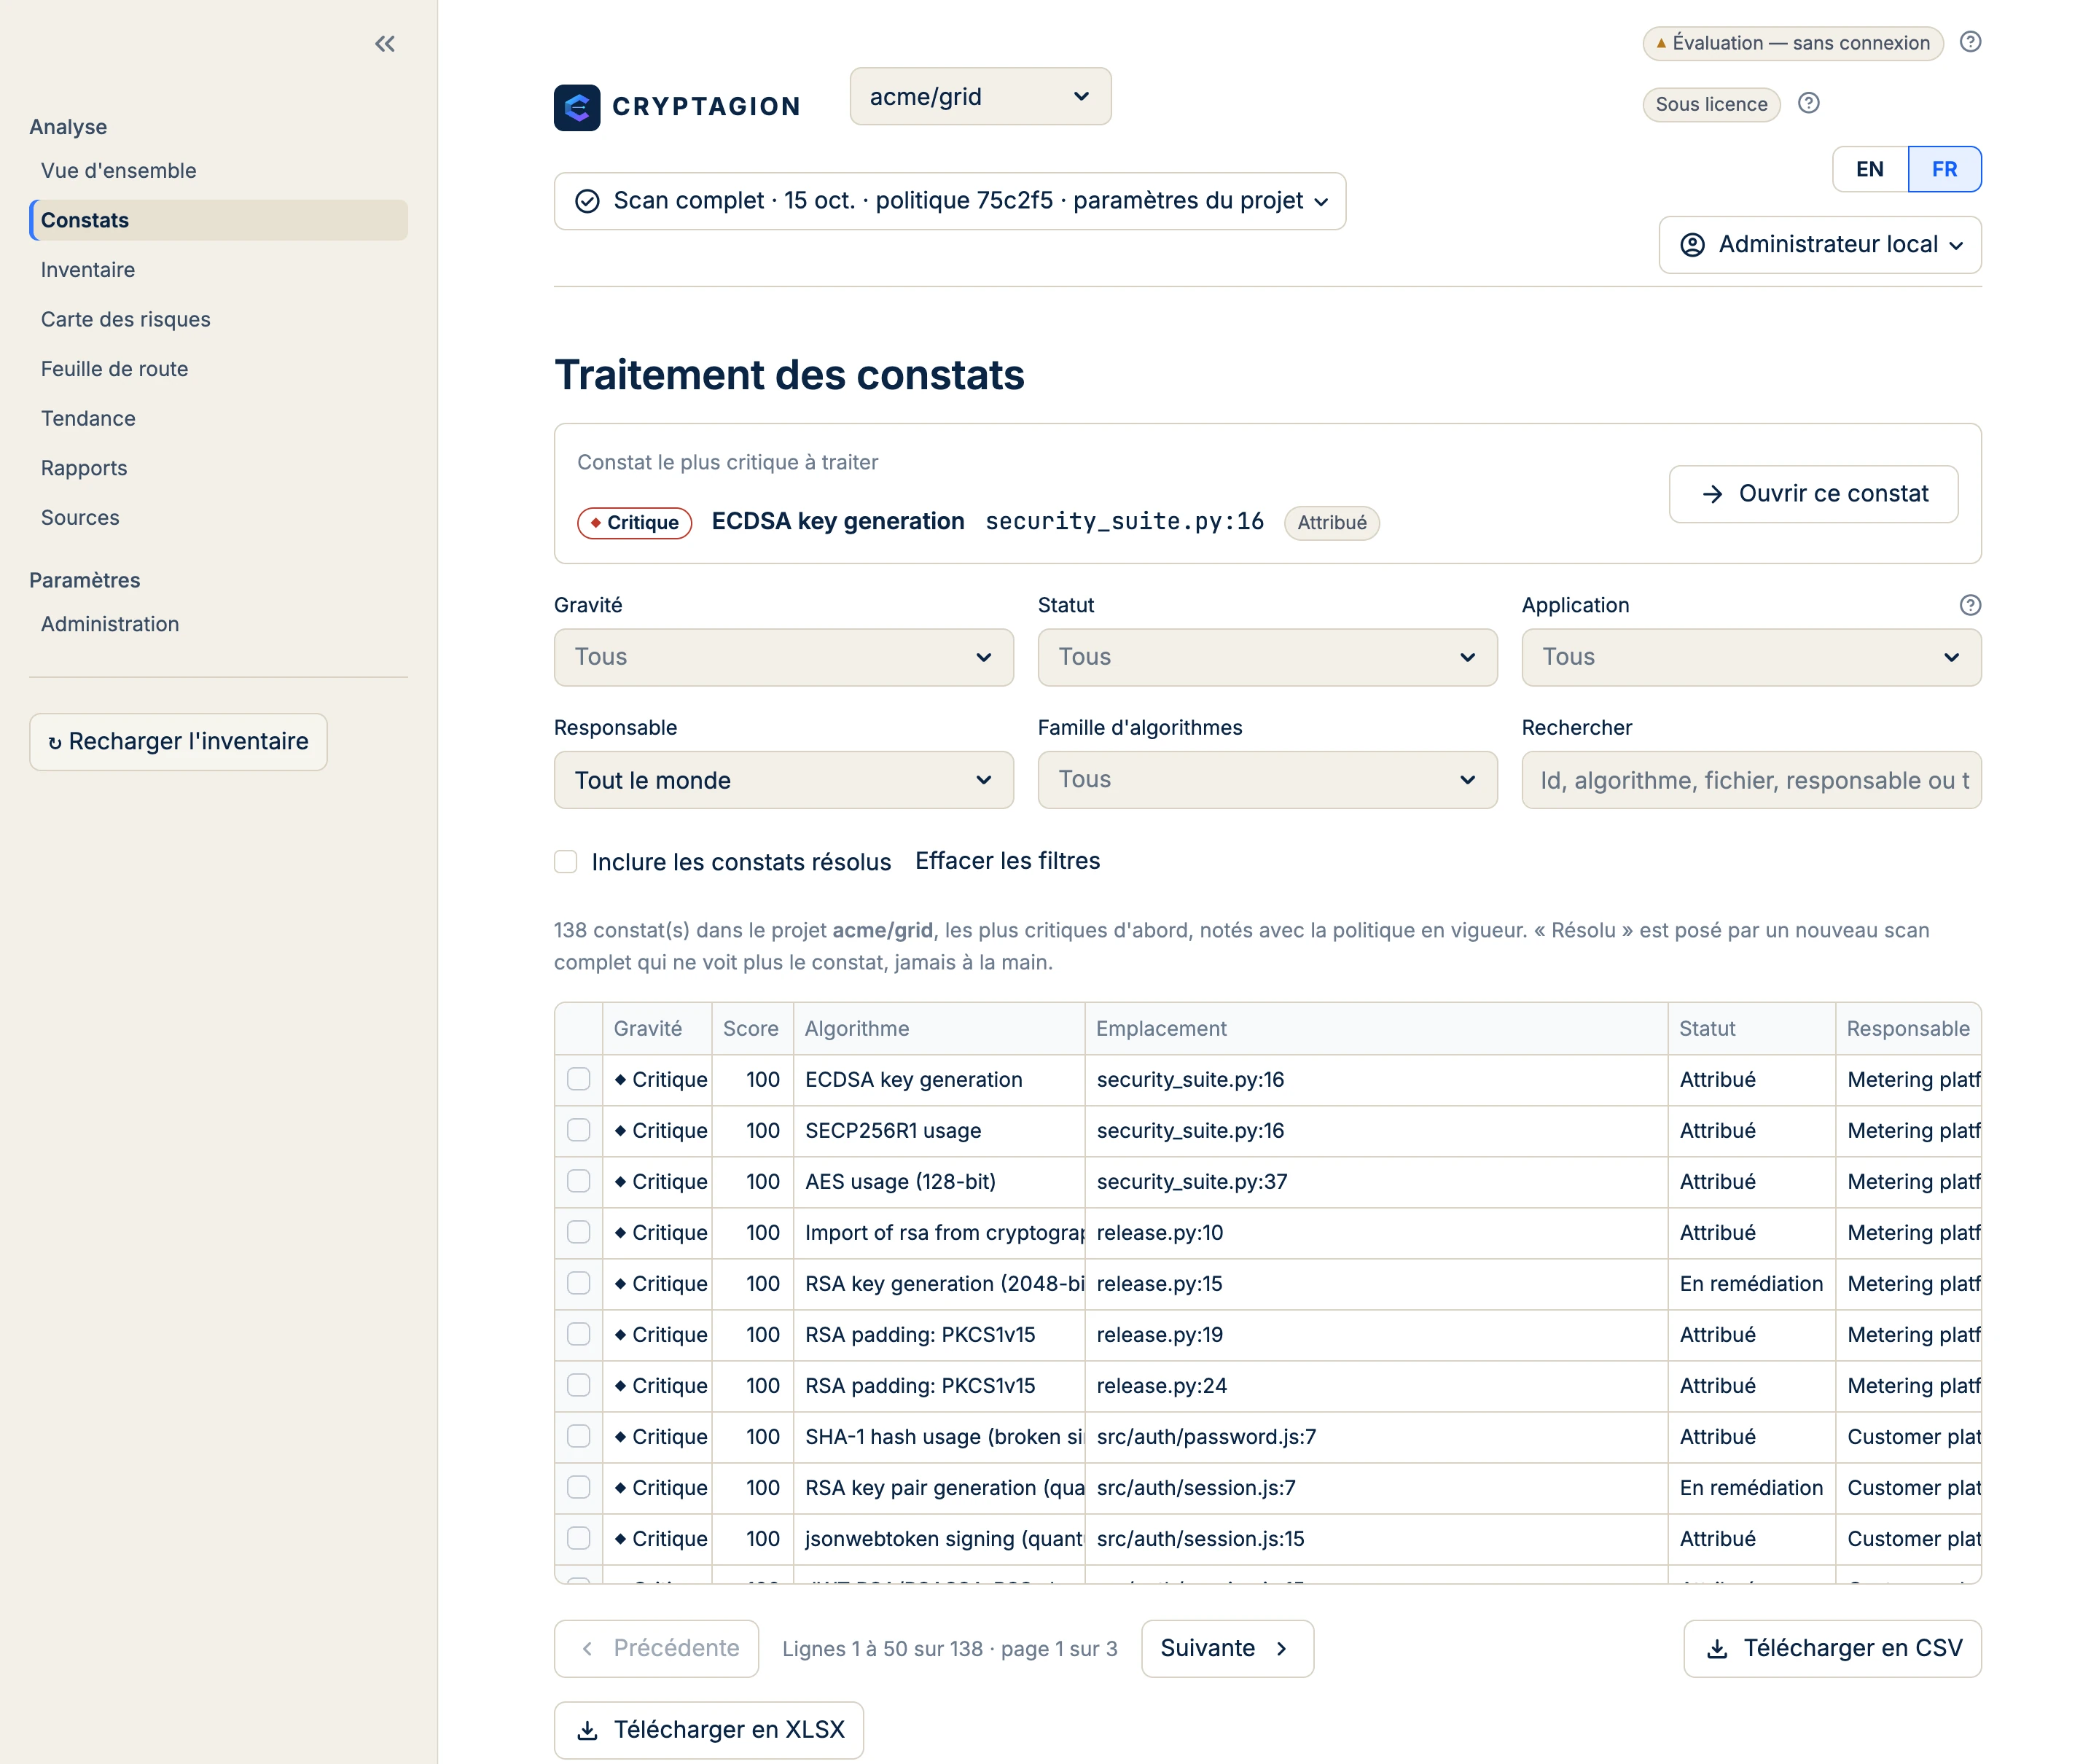
Que dois-je corriger ?
Passez de la preuve cryptographique à une remédiation dont quelqu’un est responsable.
Priorisez les constats, désignez un responsable, acceptez un risque quand c’est justifié et suivez la remédiation jusqu’à sa clôture.
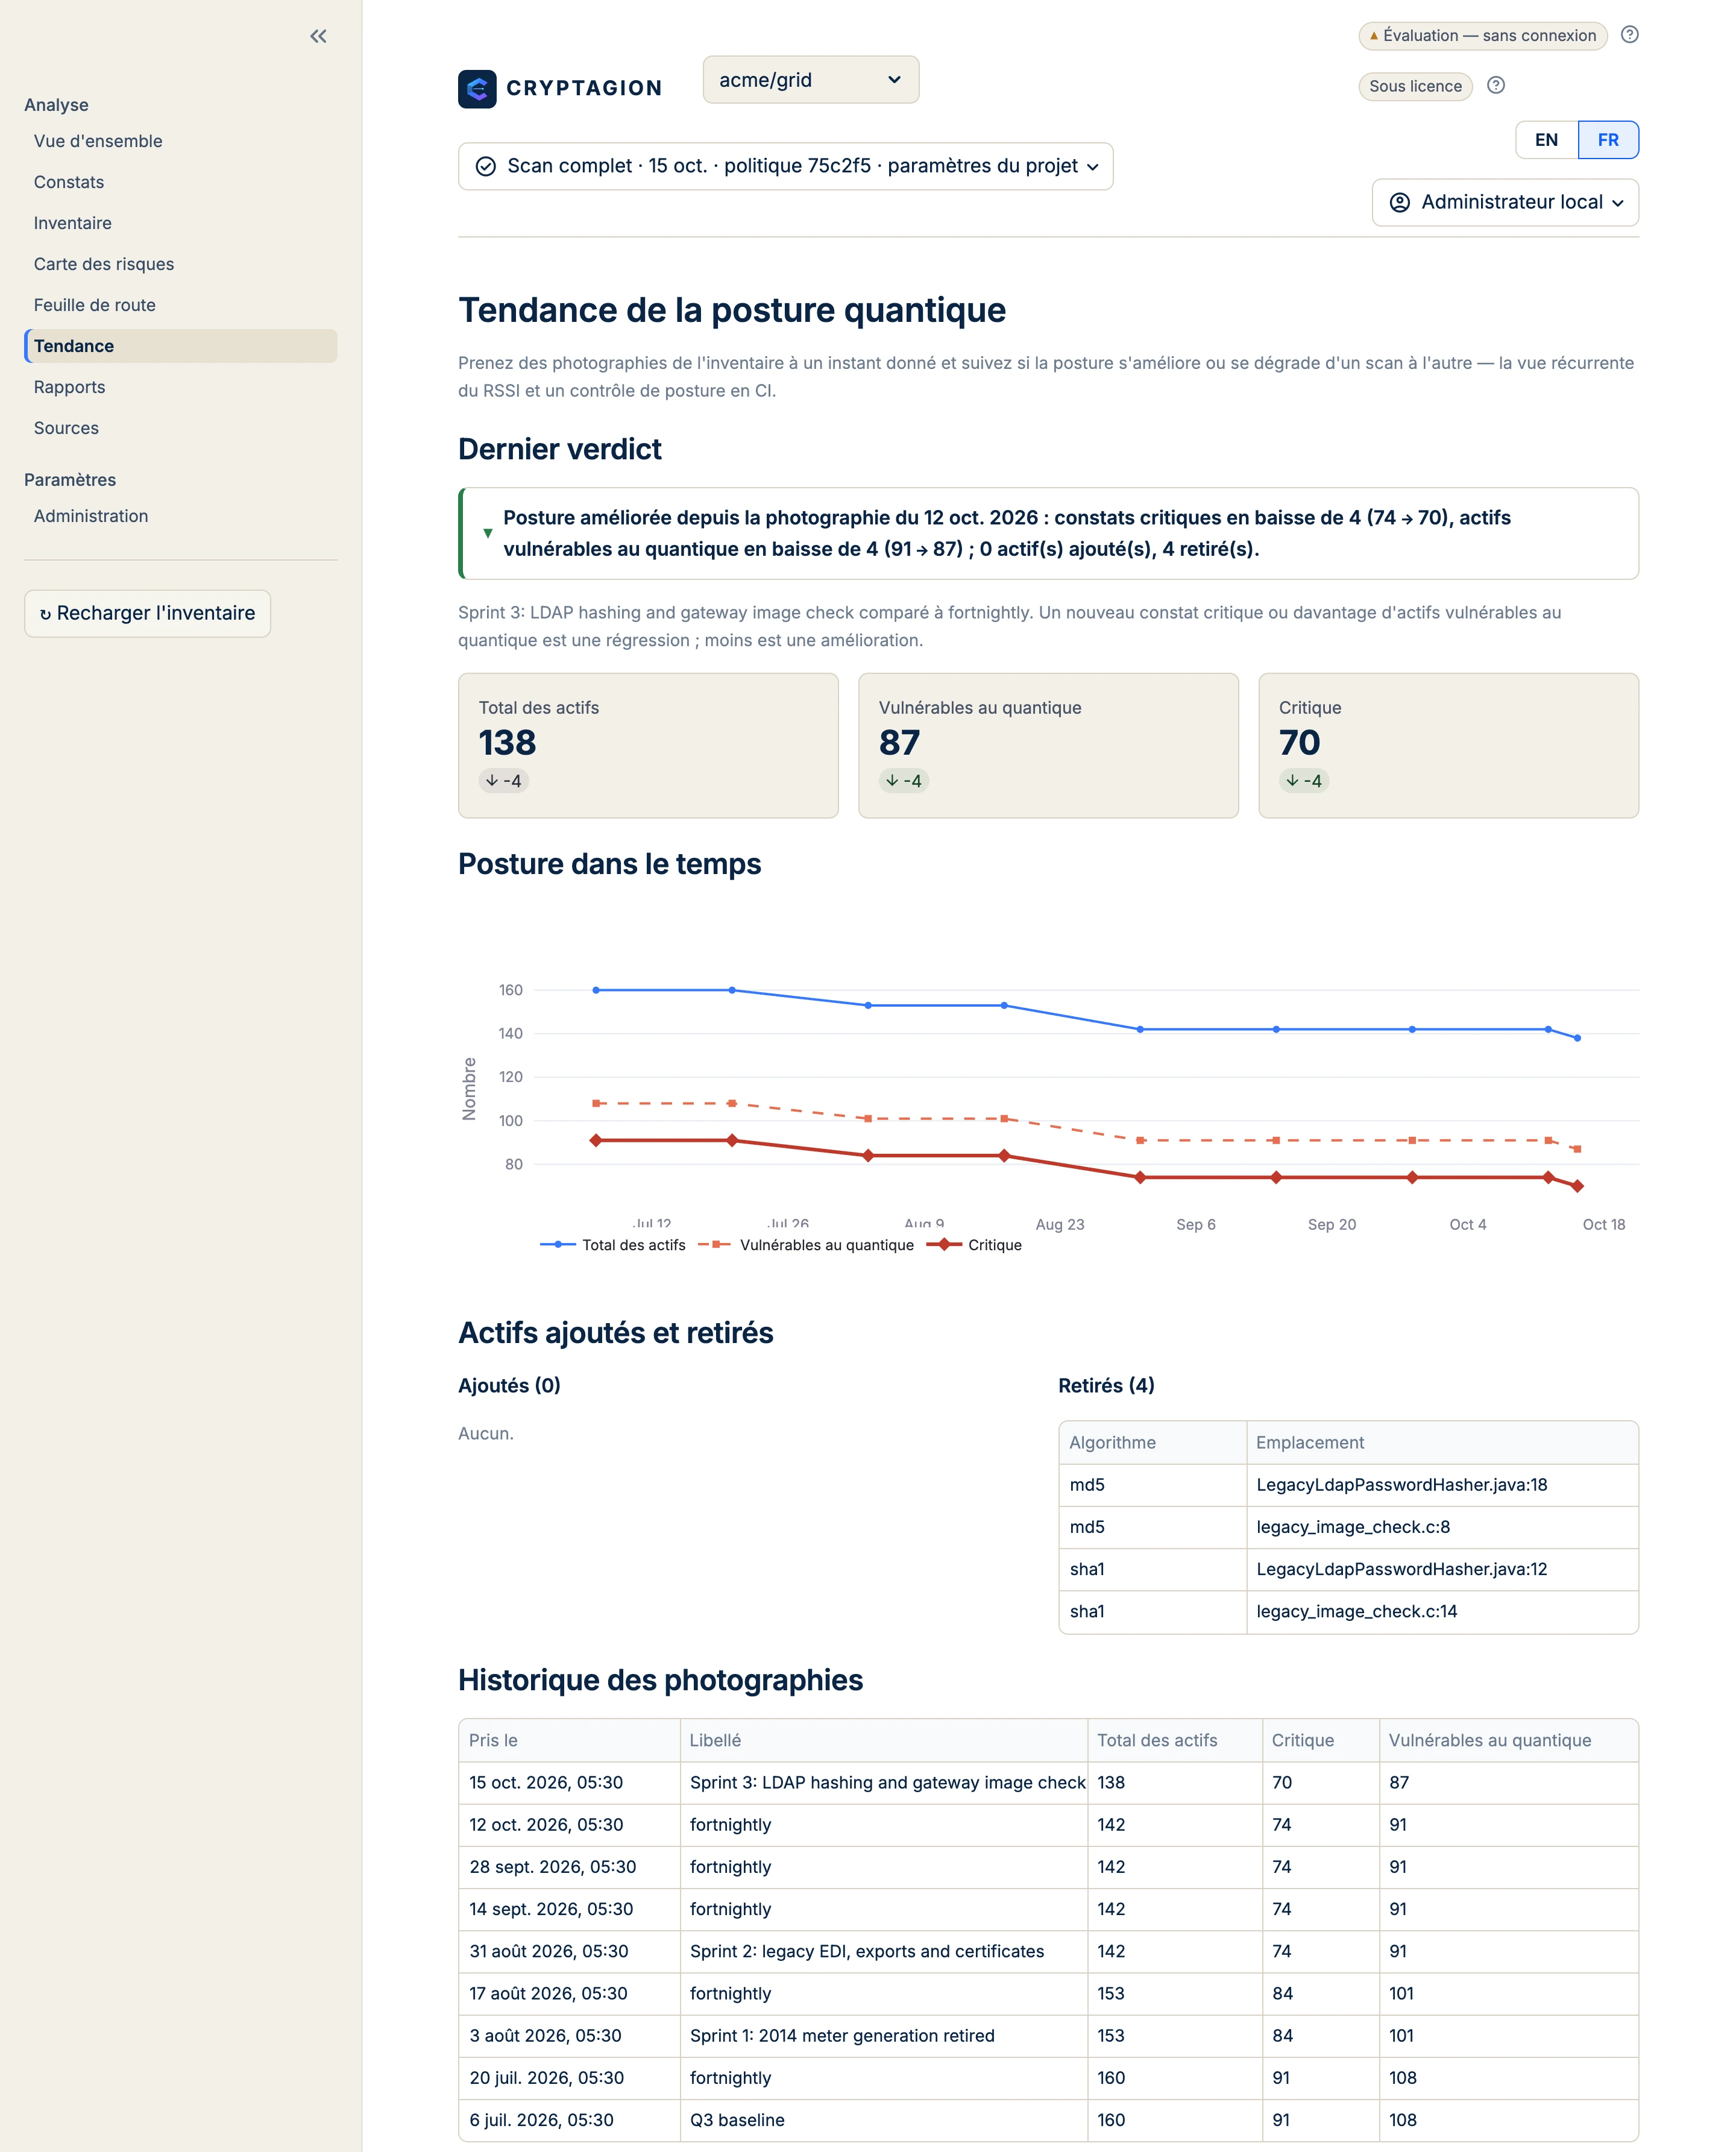
Progressons-nous ?
Mesurez si l’exposition cryptographique baisse réellement dans le temps.
Suivez l’évolution de la posture d’une analyse à l’autre et faites de l’avancement de la migration une preuve pour la direction sécurité.
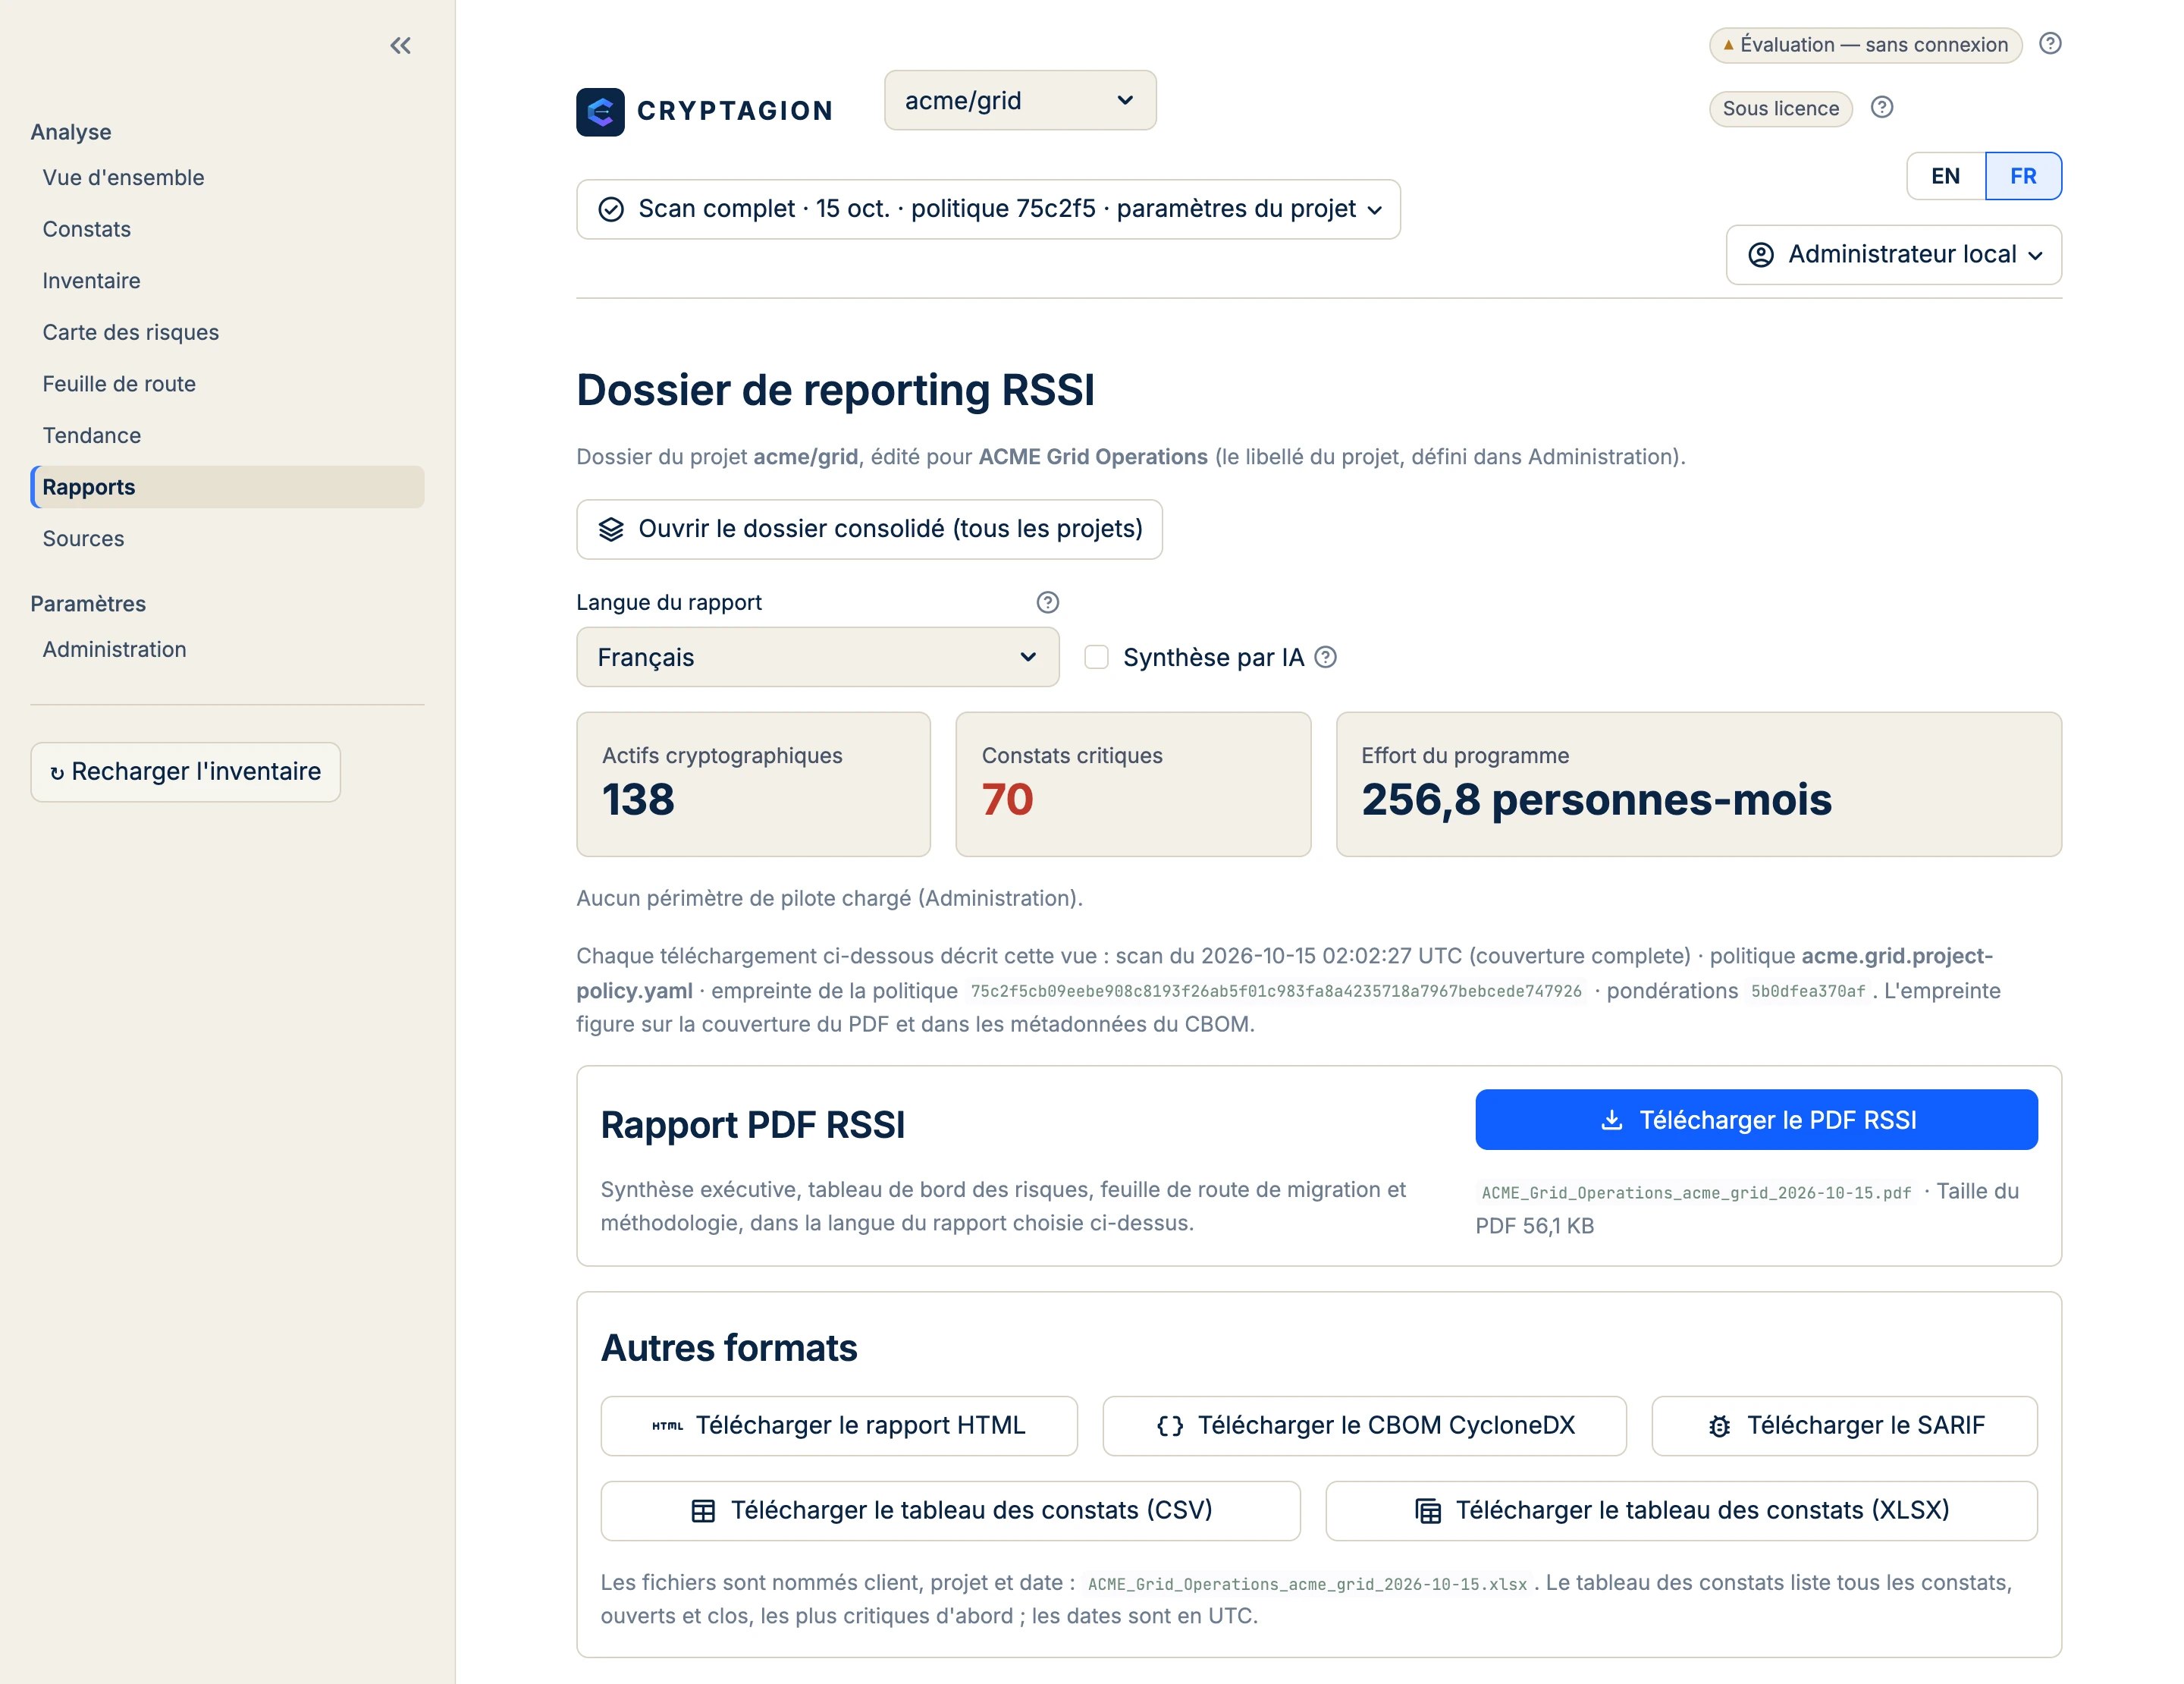
Que remettre à chaque équipe ?
Exportez des preuves pour les équipes sécurité, ingénierie, audit et conformité.
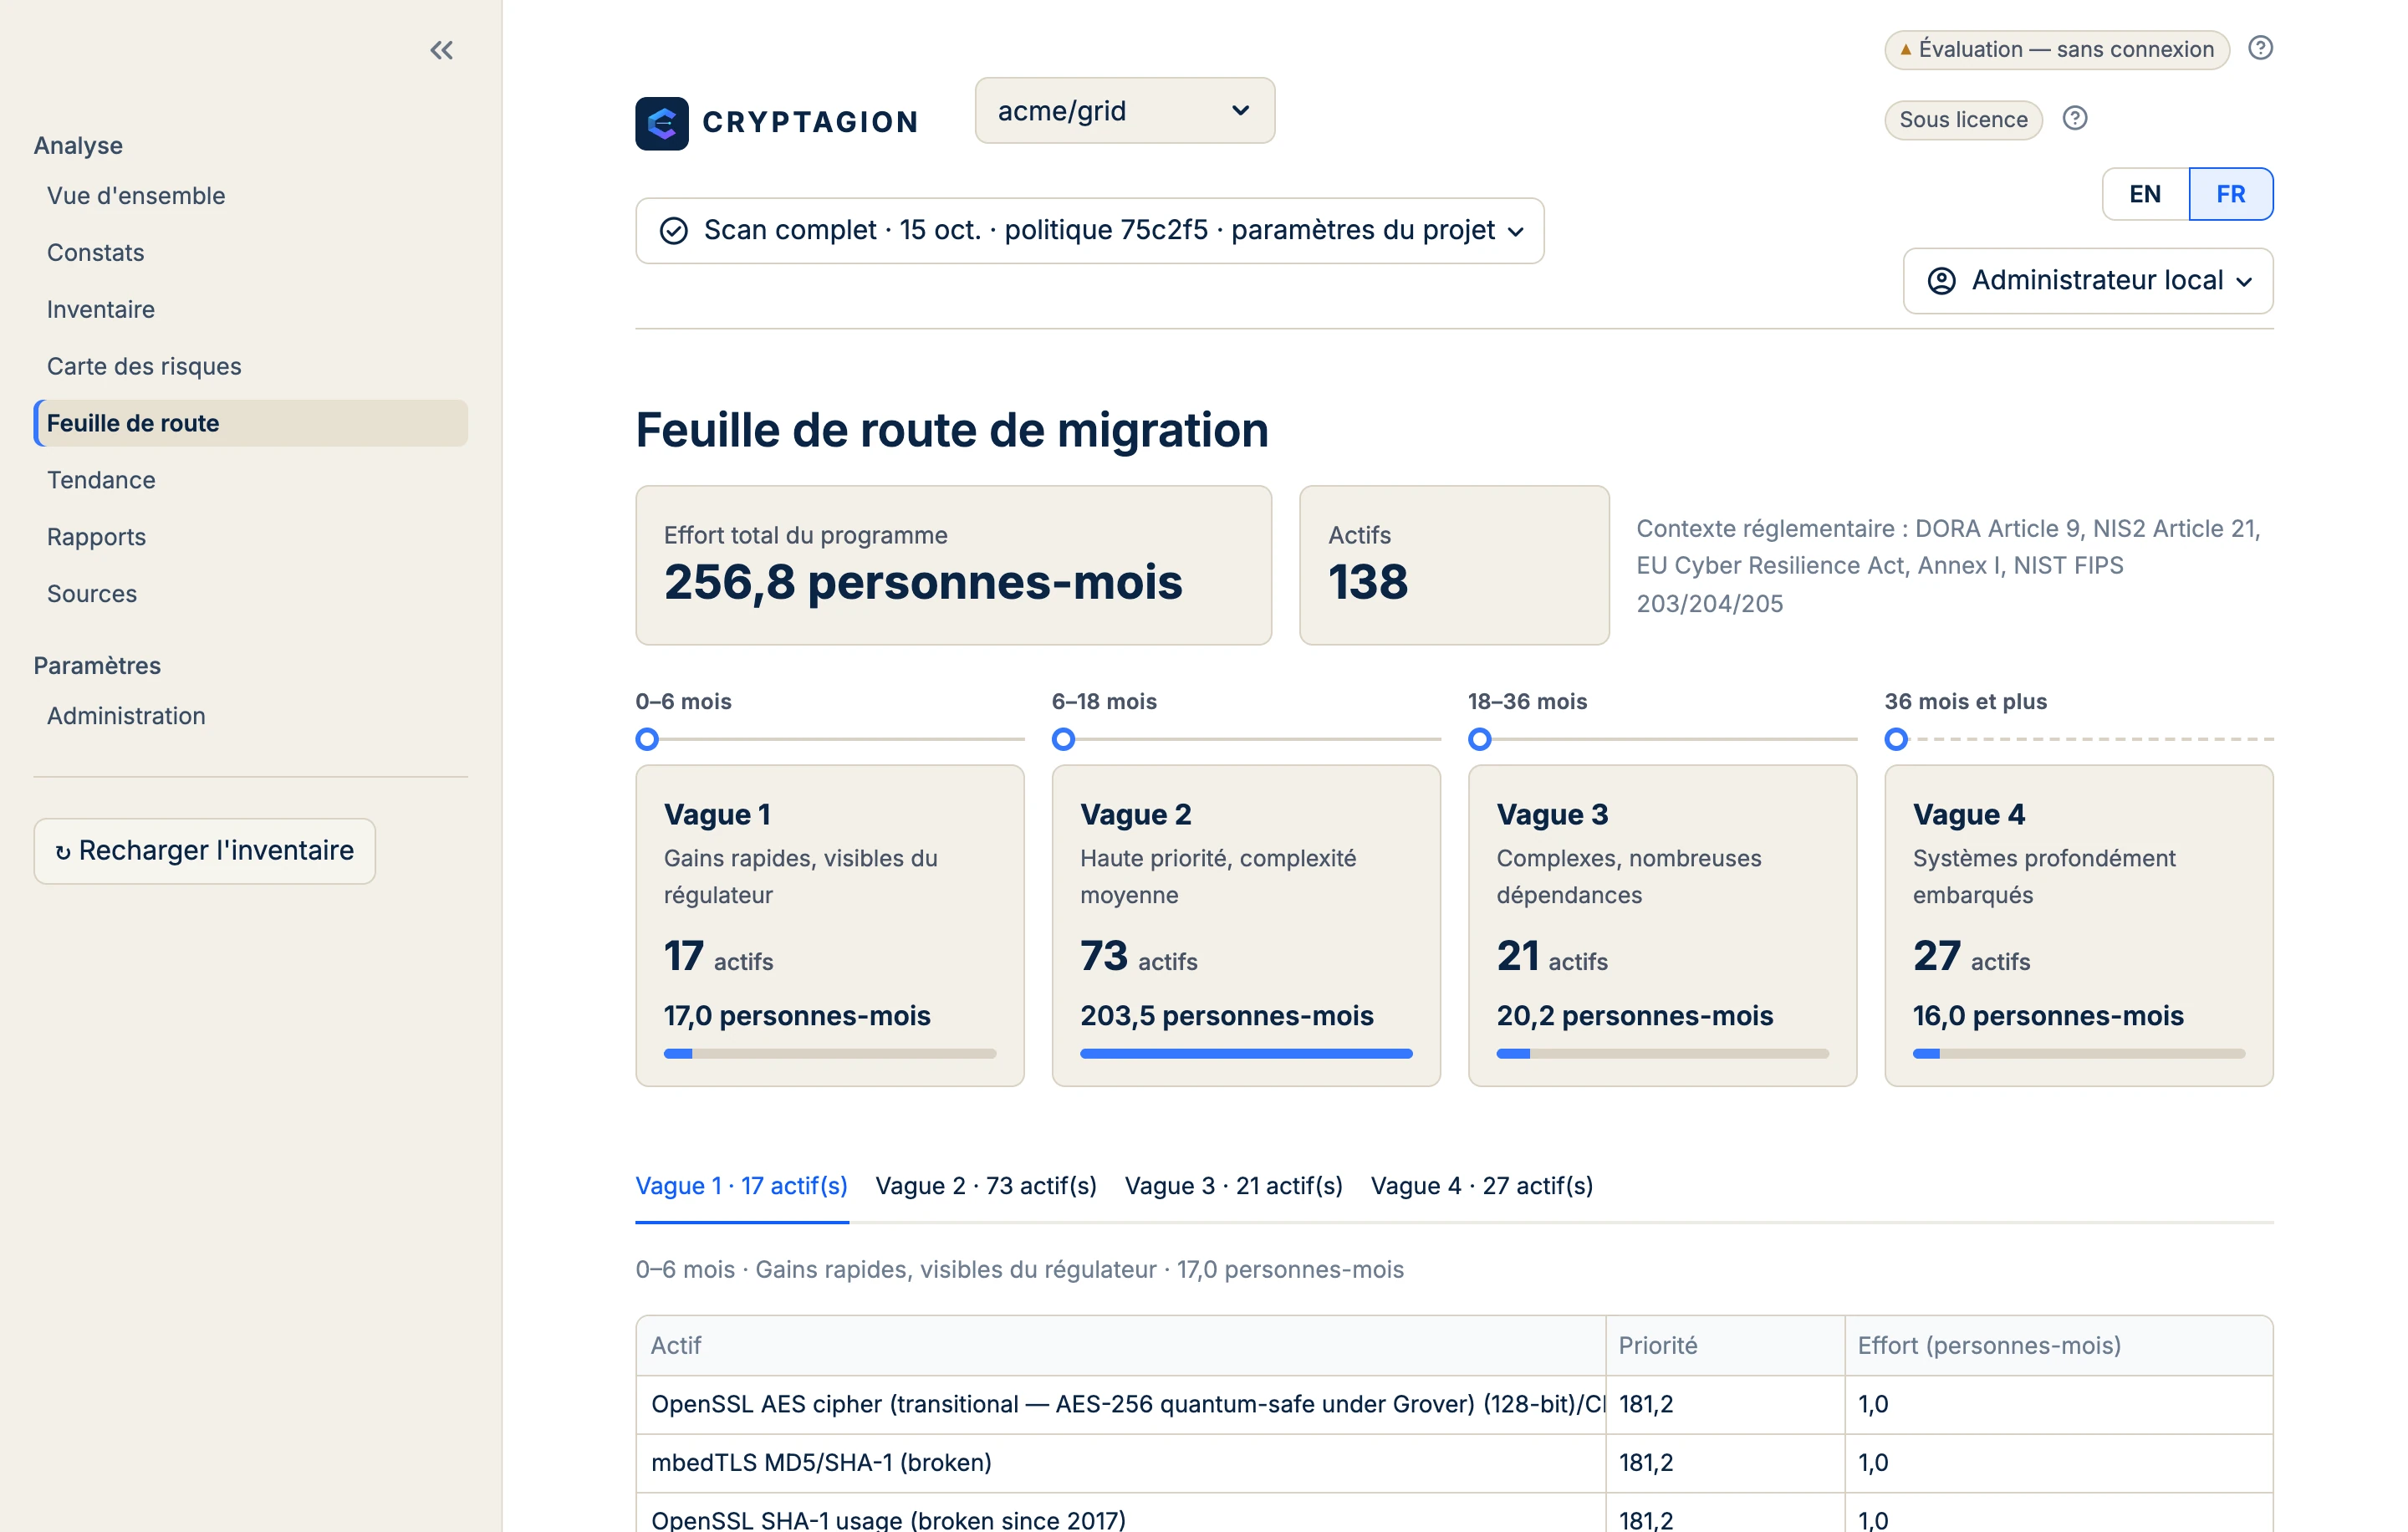
Quel effort cela représente-t-il ?
Transformez les constats en vagues de migration priorisées, avec un effort mesurable.
Le code source, les certificats et les clés sont analysés là où ils se trouvent. Rien n’est envoyé à CRYPTAGION.
Une image conteneur avec le tableau de bord, l’API et un exécuteur d’analyses. Les analyses planifiées tournent en arrière-plan ; le tableau de bord affiche chaque tâche et son journal.
Un paquet d’installation hors ligne et une licence hors ligne. Les analyseurs n’ont besoin d’aucun accès réseau et aucun service d’IA n’est requis : la synthèse est générée de façon déterministe par défaut.
Lancez la découverte au plus près des systèmes avec un paquet d’exécution distante signé, puis importez ses résultats dans l’inventaire central.
Le même moteur tourne en ligne de commande et comme contrôle CI qui bloque un build en cas de nouvelle cryptographie faible. Options de déploiement (en anglais) →
Des formats standard en entrée et en sortie, pour que les constats parviennent à l’ingénierie, au SOC et à l’audit sans copier-coller.
Exportez un Crypto-BOM validé contre le schéma ; importez un CBOM ou un inventaire CSV issu d’un autre outil.
SARIF pour GitHub code scanning et GitLab SAST, une étape cryptagion gate pour GitHub Actions et un modèle GitLab CI. Contrôle CI/CD (en anglais) →
Lancez et planifiez des analyses, lisez les constats et téléchargez les rapports avec des jetons d’API nommés.
Exports Splunk (HTTP Event Collector), Microsoft Sentinel et CEF, plus l’accès API.
Notez sur chaque constat la référence du changement ou du ticket de votre propre outil. Il n’existe pas de connecteur Jira ou ServiceNow intégré.
Tableau des constats en CSV ou XLSX, pack PDF RSSI et rapport HTML, nommés d’après le client, le projet et la date.